Sie sollen ein Zertifikat nach ISO 27001 vorlegen, weil ein Auftraggeber es verlangt oder eine Ausschreibung es fordert? Ihre IT ist abgesichert, ein Informationssicherheitsmanagementsystem (ISMS) gibt es aber noch nicht. Dann stellen sich zuerst ganz praktische Fragen: Welche Aufgaben kommen auf uns zu, wer muss sie übernehmen, und mit welchem Aufwand müssen wir rechnen?
Kurz gesagt: Das Zertifikat steht am Ende eines Weges. Zuerst bauen Sie ein ISMS auf, das zu Ihrer Organisation passt, und betreiben es eine Weile. Erst dann prüft eine akkreditierte Zertifizierungsstelle, ob es die Anforderungen der Norm erfüllt. Den größten Teil der Arbeit macht deshalb nicht das Audit aus, sondern der Aufbau und die Aufgaben, die Ihre eigenen Leute dauerhaft übernehmen.
Das Zertifikat steht am Ende, nicht am Anfang
Die ISO/IEC 27001:2022 beschreibt, welche Anforderungen ein ISMS erfüllen muss. Ein ISMS ist kein einzelnes Dokument und keine Software, sondern ein Managementsystem: Ihre Organisation legt fest, wie sie Risiken für ihre Informationen erkennt, bewertet und behandelt, und sie überprüft regelmäßig, ob das funktioniert.
Eine Zertifizierung verlangt die Norm selbst nicht. Wenn ein Auftraggeber ein Zertifikat fordert, stellt es eine Zertifizierungsstelle aus. In Deutschland akkreditiert die Deutsche Akkreditierungsstelle (DAkkS) diese Stellen. Welche für ISO 27001 akkreditiert sind, zeigt die Datenbank der akkreditierten Stellen bei der DAkkS.
Welche Aufgaben anstehen und wer sie übernimmt
Zu Beginn ist meist unklar, welche Aufgaben überhaupt anstehen, welche Rollen besetzt werden müssen und wie viel Zeit jede Rolle kostet. Genau das sollten Sie als Erstes klären, denn davon hängen Dauer und Kosten ab. Die Norm verlangt, dass Ihre Leitung Verantwortlichkeiten für die Informationssicherheit festlegt (Kapitel 5.3). In der Praxis sind das vor allem diese Rollen:
- Leitung: Sie verabschiedet die Informationssicherheitspolitik, sorgt dafür, dass Kriterien für die Risikoakzeptanz festgelegt sind, stellt Ressourcen bereit und bewertet das ISMS regelmäßig.
- Verantwortliche Person für das ISMS: Sie steuert den Aufbau und den laufenden Betrieb, hält die Dokumentation aktuell und berichtet an die Leitung. Häufig ist das die oder der Informationssicherheitsbeauftragte.
- Risikoeigentümer: Fachverantwortliche sind für einzelne Risiken zuständig (Kapitel 6.1.2). Sie genehmigen den Plan zur Risikobehandlung und akzeptieren die verbleibenden Risiken (Kapitel 6.1.3).
- IT und Fachbereiche: Sie setzen Maßnahmen um, liefern Nachweise und arbeiten Richtlinien mit aus.
- Interne Auditor:innen: Sie prüfen das ISMS objektiv und unparteiisch (Kapitel 9.2), also nicht die eigene Arbeit.
Wie viel Aufwand auf jede Rolle entfällt, hängt von Ihren Gegebenheiten ab: vom Geltungsbereich, von vorhandenen Prozessen und Dokumenten und davon, ob Sie schon ein anderes Managementsystem betreiben. Eine pauschale Zahl wäre deshalb nicht belastbar. Eine Einschätzung für Ihre Organisation lässt sich dagegen schnell gewinnen, dazu unten mehr.
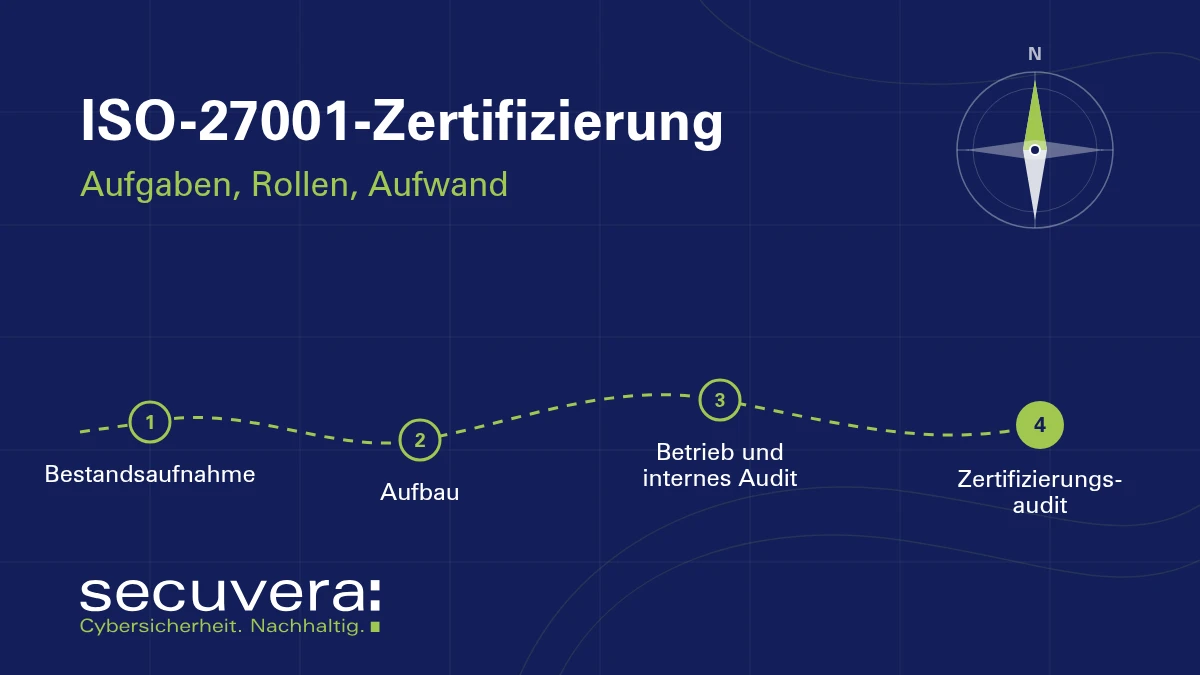
Der Weg zum Zertifikat in vier Abschnitten
1. Bestandsaufnahme
Sie klären, was im Geltungsbereich liegen soll, welche Anforderungen schon erfüllt sind und wo Lücken bestehen. Daraus entstehen der Projektplan und die Besetzung der Rollen.
2. Aufbau
Sie führen ein Risikomanagement ein und leiten aus der Risikobehandlung die Maßnahmen ab, die Sie brauchen. Diese gleichen Sie mit Anhang A der Norm ab, damit keine notwendige Maßnahme fehlt. Die Erklärung zur Anwendbarkeit hält fest, welche Maßnahmen gelten und warum, ob sie umgesetzt sind und weshalb Sie Maßnahmen aus Anhang A ausschließen (Kapitel 6.1.3). Richtlinien stimmen Sie mit den Verantwortlichen ab. Am besten bauen Sie die neuen Prozesse in Ihre bestehenden Abläufe ein, statt ein Parallelsystem zu schaffen.
3. Betrieb, internes Audit und Managementbewertung
Das ISMS muss eine Weile laufen und Ergebnisse liefern. Ein internes Audit zeigt, ob es wirkt und wo Nachweise fehlen. Anschließend bewertet Ihre Leitung die Ergebnisse (Kapitel 9.3).
4. Zertifizierungsaudit
Die Zertifizierungsstelle prüft in zwei Stufen: zuerst vor allem die Dokumentation und die Auditbereitschaft, dann die Umsetzung im Betrieb. Über das Zertifikat entscheidet sie auf Grundlage des Auditberichts. Es gilt drei Jahre, mit jährlichen Überwachungsaudits und einer Rezertifizierung vor Ablauf. Das ISMS bleibt also eine dauerhafte Aufgabe und endet nicht mit dem Zertifikat.
Wie lange dauert es bis zur Zertifizierung?
Eine belastbare Zeitangabe ergibt sich erst aus Ihrer Ausgangslage. Fünf Faktoren bestimmen sie:
- Geltungsbereich: wie viele Standorte, Dienste und Prozesse das ISMS umfasst
- Größe der Organisation: wie viele Personen und Fachbereiche mitwirken
- Reifegrad: ob Richtlinien, Zuständigkeiten oder ein anderes Managementsystem schon bestehen
- Interne Kapazität: wie viel Zeit Ihre Verantwortlichen neben dem Tagesgeschäft einbringen können
- Nachweise aus dem Betrieb: Internes Audit und Managementbewertung setzen voraus, dass das ISMS bereits eine Weile läuft.
Hinzu kommt der Vorlauf bei der Zertifizierungsstelle für den Audittermin. Einen festen Zertifizierungstermin kann niemand zusagen, denn über das Zertifikat entscheidet die Zertifizierungsstelle. Planbar wird der Weg, sobald Arbeitspakete, Zuständigkeiten und ihre Reihenfolge feststehen.
Was kostet eine Zertifizierung nach ISO 27001?
Die Kosten fallen in drei Arten an, einmal für die Einführung und danach laufend:
| Kostenart | Einführung | Laufender Betrieb |
|---|---|---|
| Interne Personalkosten | Arbeitszeit von Leitung, ISMS-Verantwortlichen und Fachbereichen für Aufbau, Risikobeurteilung und Richtlinien | Risikobeurteilung aktualisieren, Nachweise pflegen, internes Audit und Managementbewertung in geplanten Abständen |
| Externe Beratung | je nach Lücke: Einstiegsworkshop, Gap-Analyse, Begleitung des Aufbaus, internes Audit | bei Bedarf, zum Beispiel internes Audit oder externer Informationssicherheitsbeauftragter |
| Zertifizierungsstelle | Erstaudit in zwei Stufen | jährliche Überwachungsaudits und Rezertifizierung nach drei Jahren |
Am häufigsten wird der interne Aufwand unterschätzt, weil er auf keiner Rechnung steht. Eine erste Kosteneinschätzung entsteht deshalb in vier Schritten: Sie legen den Geltungsbereich fest, besetzen die Rollen und schätzen je Rolle die Personentage für Einführung und Betrieb. Danach richten Sie den externen Unterstützungsbedarf an den tatsächlichen Lücken aus und holen Angebote akkreditierter Zertifizierungsstellen ein. Deren Audittage ergeben sich nach ISO/IEC 27006-1 vor allem aus der Zahl der Personen im Geltungsbereich, aus Standorten und Tätigkeiten.
Reicht ein Tool?
Viele Unternehmen hoffen, dass ein ISMS-Tool sie an die Hand nimmt und Schritt für Schritt zum Zertifikat führt. Einige Anbieter versprechen genau das: ein Vorgehen nach Schema F, bei dem das Tool die Besonderheiten Ihres Unternehmens bereits berücksichtigt.
Unserer Erfahrung nach geht das nicht auf. Ein ISMS muss sich an die Organisation anpassen und nicht umgekehrt. Die Risiken sind organisationsspezifisch: Welche Informationen für Sie kritisch sind, welche Abhängigkeiten bestehen und welches Risiko Ihre Leitung tragen will, kann kein Tool vorab wissen. Diese Entscheidungen fragt das Audit ab. Ein Tool kann Dokumentation, Aufgaben und Nachweise gut verwalten, sobald Geltungsbereich, Methode der Risikobeurteilung und Zuständigkeiten feststehen. Die Inhalte und Entscheidungen erarbeitet Ihre Organisation trotzdem selbst.
Der erste Schritt: Klarheit über Aufgaben, Rollen und Aufwand
Für den Einstieg bieten wir einen eintägigen Workshop zum Festpreis von 1.500 € netto an, vor Ort oder per Videokonferenz. Wir klären Ihre Ausgangssituation und den möglichen Geltungsbereich, gleichen ausgewählte Richtlinien und Managementprozesse ab und schätzen mit Ihnen ein, welche Aufgaben anstehen und wer sie übernimmt. Sie erhalten eine Indikation für den Aufwand je Rolle, für Kosten und Umsetzungsdauer. Damit haben Sie eine Grundlage für die Entscheidung, ob und wie Sie die Zertifizierung angehen.
Wer es ausführlicher möchte, bucht eine Gap-Analyse. Sie bewertet alle Normanforderungen und zeigt belastbar, was schon umgesetzt ist und was fehlt.
Beim Aufbau arbeiten wir nach unserer eigenen, über Jahre entwickelten Vorgehensweise und bauen das ISMS in Ihre bestehenden Abläufe ein. Bei uns arbeiten Berater:innen und ISO 27001 Lead Auditor:innen nebeneinander, deshalb kennt unsere Beratung auch die Fragen eines Audits. Das Zertifizierungsaudit selbst übernehmen wir bei Organisationen, die wir beraten haben, nicht. Wie ein solcher Weg aussehen kann, zeigt das Projekt mit MB connect line, von der Einführung des ISMS bis zur Vorbereitung des Zertifizierungsaudits.
In einem Tag Klarheit über Aufgaben, Rollen und Aufwand: Einstiegsworkshop zur ISO-27001-Beratung im kostenfreien Erstgespräch besprechen
Häufige Fragen zur Zertifizierung nach ISO 27001
Ist eine Zertifizierung nach ISO 27001 Pflicht?
Die Norm selbst verlangt keine Zertifizierung. Verpflichtend wird ein Zertifikat, wenn ein Auftraggeber, ein Vertrag oder eine Branchenregel es fordert. Prüfen Sie dort, ob ausdrücklich ein Zertifikat oder ein anderer Nachweis verlangt ist.
Muss das ganze Unternehmen in den Geltungsbereich?
Nein. Sie legen den Geltungsbereich selbst fest, zum Beispiel für einen Standort, einen Dienst oder einen Geschäftsbereich. Er muss begründet sein und die Leistungen abdecken, für die Ihre Auftraggeber das Zertifikat verlangen. Dabei berücksichtigen Sie Schnittstellen und Abhängigkeiten zu Tätigkeiten, die andere Bereiche oder externe Dienstleister erbringen (Kapitel 4.3).
Brauchen wir eine eigene Person für das ISMS?
Die Norm schreibt keinen bestimmten Titel vor, wohl aber klare Verantwortlichkeiten. Fehlt intern die Kapazität für den laufenden Betrieb, kann ein externer Informationssicherheitsbeauftragter die Rolle übernehmen.
Wie lange gilt ein ISO-27001-Zertifikat?
Drei Jahre, sofern die jährlichen Überwachungsaudits erfolgreich verlaufen. Vor Ablauf folgt die Rezertifizierung.