
Was erwarten Sie, wenn Sie einen Penetrationstest beauftragen? Einen „Hacker im Hoodie“, der einfach loslegt – oder eine Prüfung mit klaren Zielen und einem für Ihre Entscheidungen brauchbaren Ergebnis?
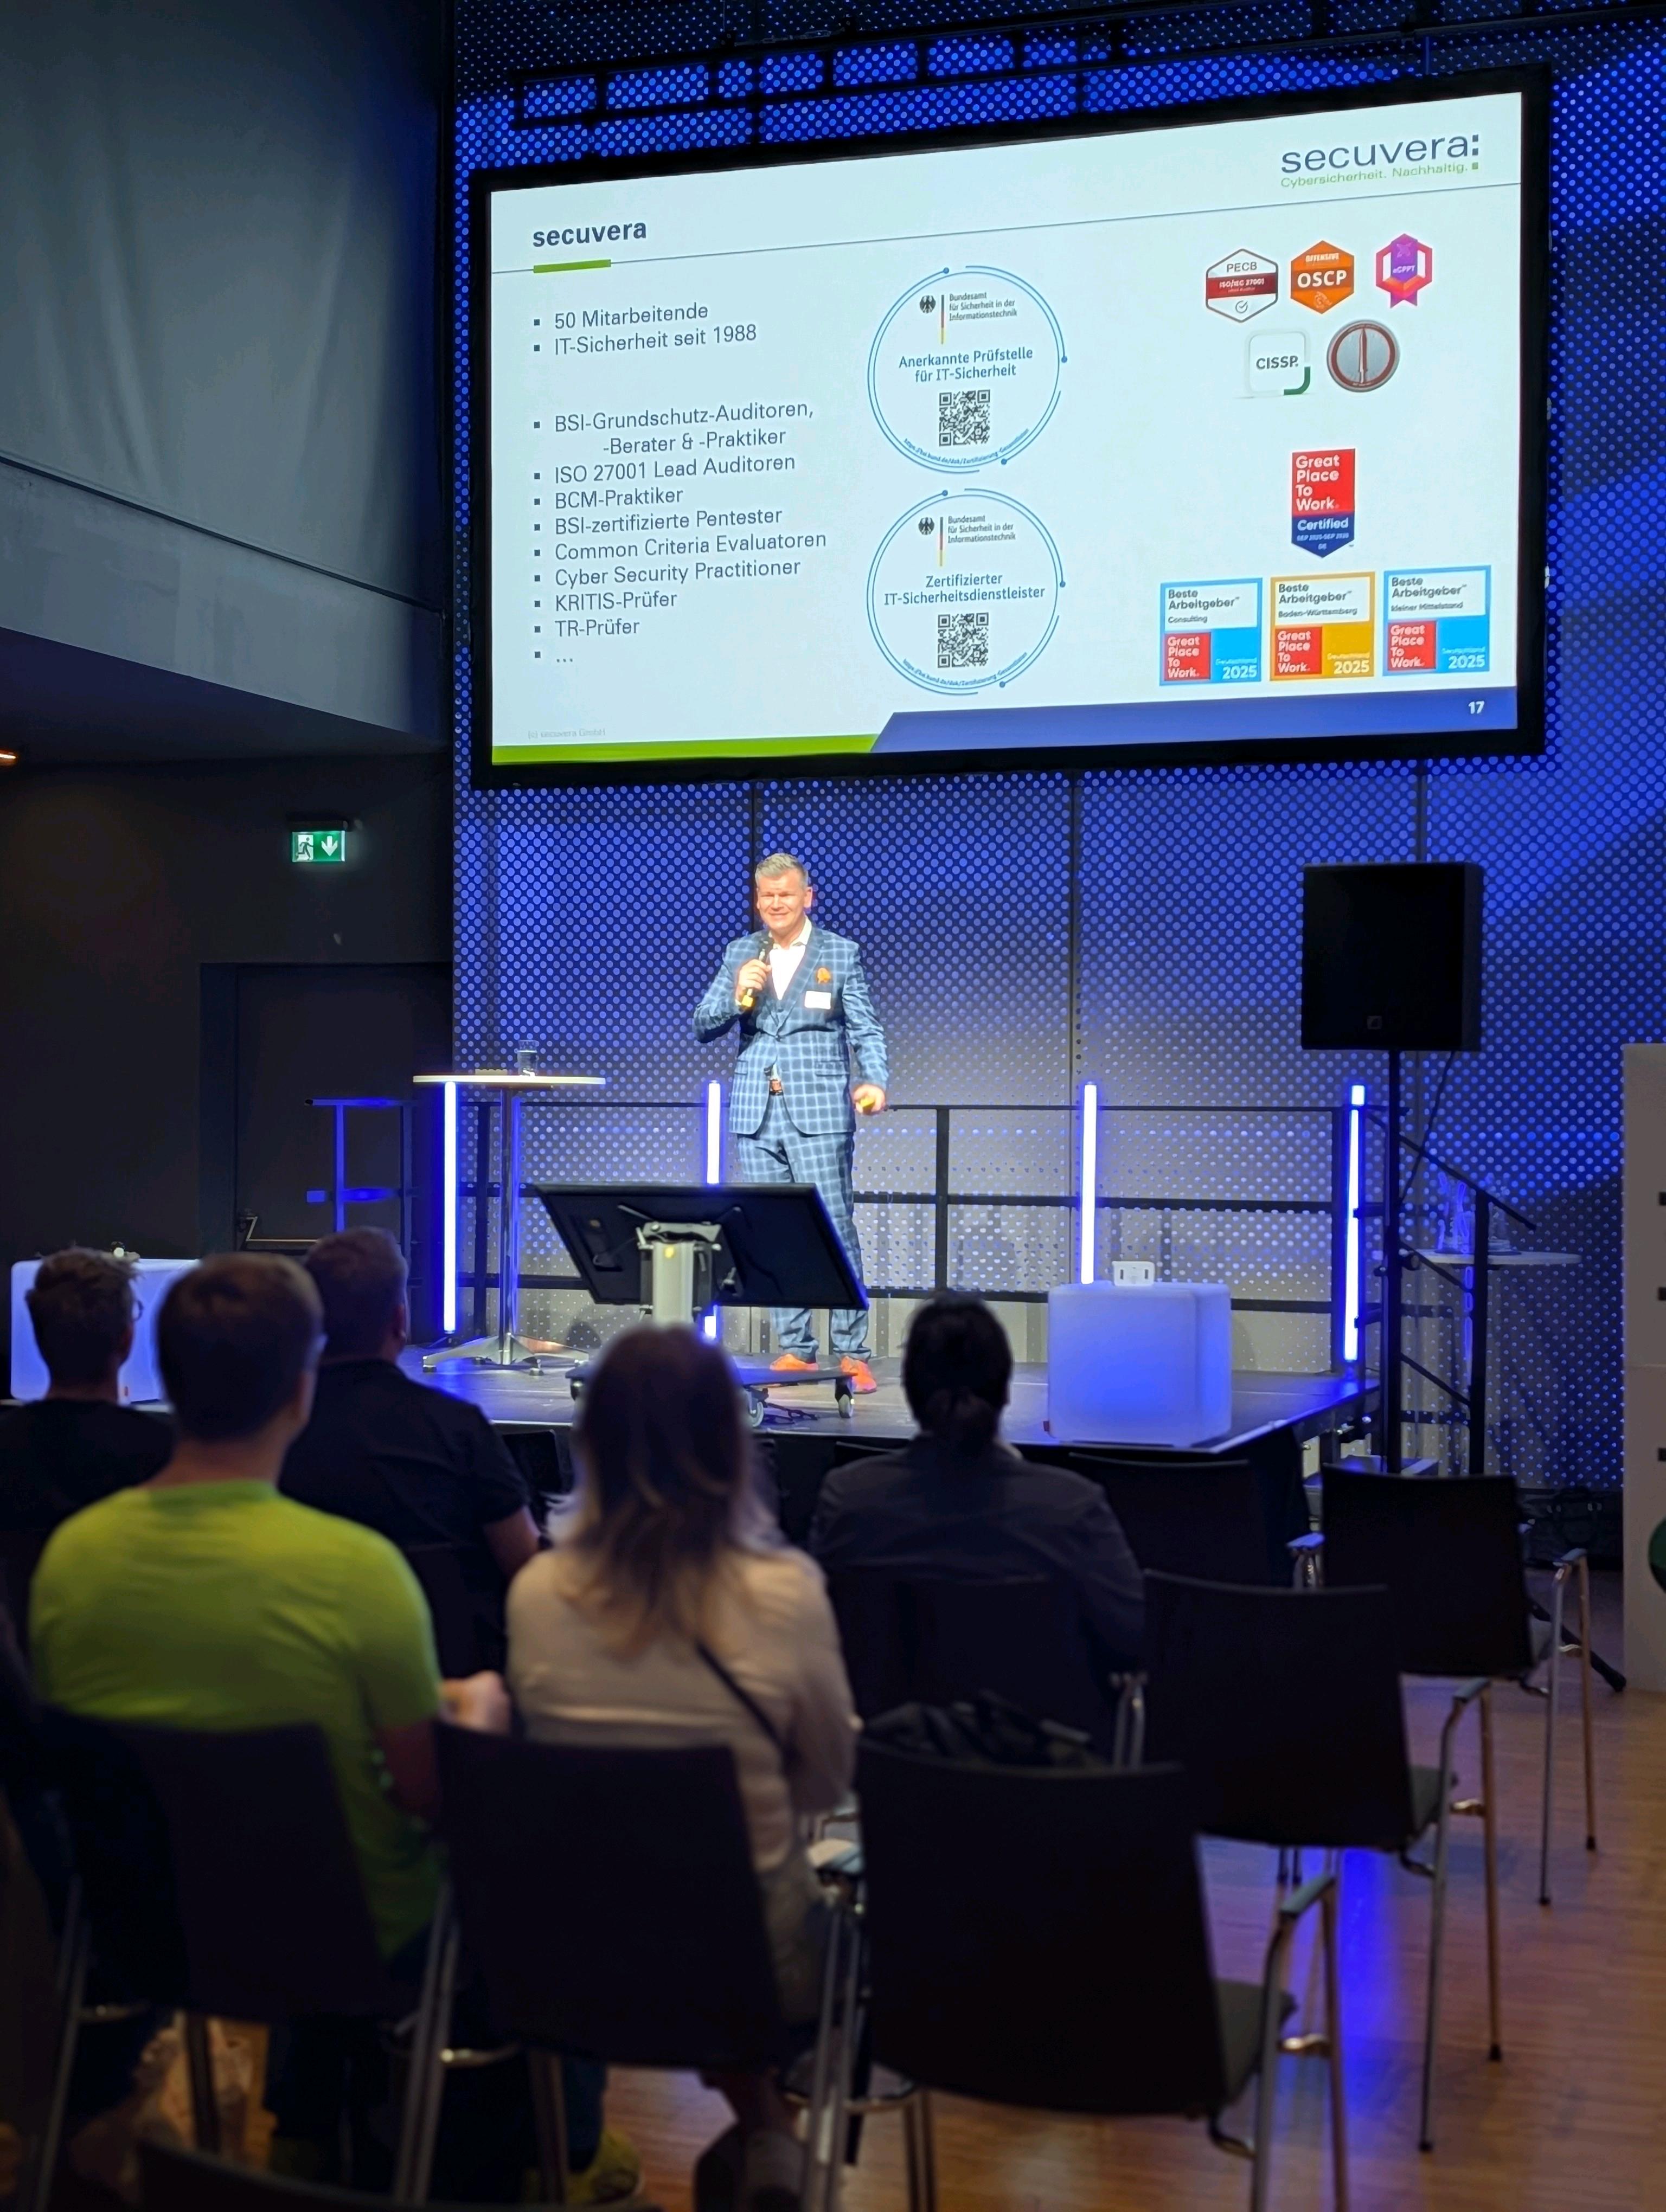
Über solche Erwartungen hat unser Geschäftsführer Tobias Glemser bei der DETECT.D gesprochen. Sein Vortrag „Pentests done right – Wenn 20 Konkurrenten plötzlich zusammenarbeiten“ behandelte auch die Unterschiede zu Schwachstellenscans, OSINT, RedTeaming, TLPT und SocialEngineering.
Tobias stellte dazu die TeleTrusT-Handreichung „Penetrationstests“ vor. Sein Vortrag war gut besucht und gab Anlass für regen fachlichen Austausch.
Eine Erkenntnis aus dem Vortrag: Blackbox und Whitebox allein beschreiben noch keinen ausreichenden Prüfauftrag. Entscheidend ist, was geprüft werden soll, welches Ziel der Test hat und welche Informationen die Prüfenden dafür benötigen. Diese Informationen gehören bereits während der Planung auf den Tisch. Erst dann lässt sich ein Auftrag sinnvoll eingrenzen und das Ergebnis für das GRC-Management nutzen.
Danke an cyberLAGO, das grenzüberschreitende Netzwerk der Digitalexperten in der Bodenseeregion, für die gelungene Premiere der DETECT.D und den fachlichen Austausch im Bodenseeforum Konstanz.
Für die nächste Beauftragung lohnt sich ein Blick in die TeleTrusT-Handreichung „Penetrationstests“: https://www.teletrust.de/publikationen/broschueren/penetrationstest/
Mehr zur DETECT.D finden Sie hier.