
Unser Geschäftsführer und OWASP German Chapter Lead Tobias Glemser analysiert in der aktuellen Ausgabe des heise iXMagazins die neuen OWASP Top 10 2025. Die neue OWASP Top 10 wurde als Release Candidate 1 auf der OWASP Global AppSec vorgestellt.
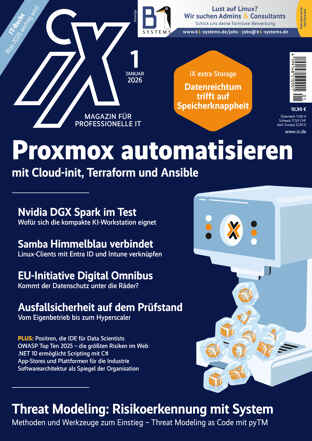
Der Artikel zeigt,
- warum es bei den Top Ten um Risiken statt einzelne Schwachstellen geht,
- weshalb Software Supply Chain Failures und Security Misconfiguration deutlich an Bedeutung gewonnen haben,
- warum KI-Risiken bewusst nicht Teil der klassischen Top 10 sind und
- warum sichere Softwareentwicklung noch immer zu oft als Add-on verstanden wird.
Gerade vor dem Hintergrund neuer regulatorischer Anforderungen wie dem Cyber Resilience Act (CRA) wird deutlich: Awareness allein reicht nicht – Security muss inhärenter Bestandteil des SDLC sein.
Lesenswert für alle, die Software entwickeln, verantworten oder absichern.
Den Artikel finden Sie direkt online mit heise-Zugang oder in der aktuellen Ausgabe der iX:
Kein heise-Zugang? Dann schreiben Sie uns! Wir stellen den Artikel auch gerne auf Anfrage zur Verfügung.
Tiefere Einblicke in die OWASP Top Ten benötigt?
In unseren praxisorientierten Workshops zur OWASP Top 10 vermitteln unsere Exper:innen ein fundiertes Verständnis der Risiken und deren Praxisbezug.