Ihre Situation

TISAX®-Beratung: Ihr ISMS auf das Assessment vorbereiten

Ihr Auftraggeber verlangt einen TISAX®-Nachweis? TISAX ist ein Verfahren zur Prüfung der Informationssicherheit und zum Austausch der Prüfergebnisse. Wir klären mit Ihnen, welche Standorte betroffen sind und wo Sie vor der Prüfung noch handeln müssen. Dabei bauen wir auf Ihrem vorhandenen Informationssicherheitsmanagementsystem (ISMS) oder Ihren bisherigen Prozessen auf.

Kostenfrei und unverbindlich.

  • ISO-27001-Lead-Auditoren im Team
  • Eigenes ISO-27001-zertifiziertes ISMS
  • BSI-zertifiziert für IS-Beratung und IS-Revision
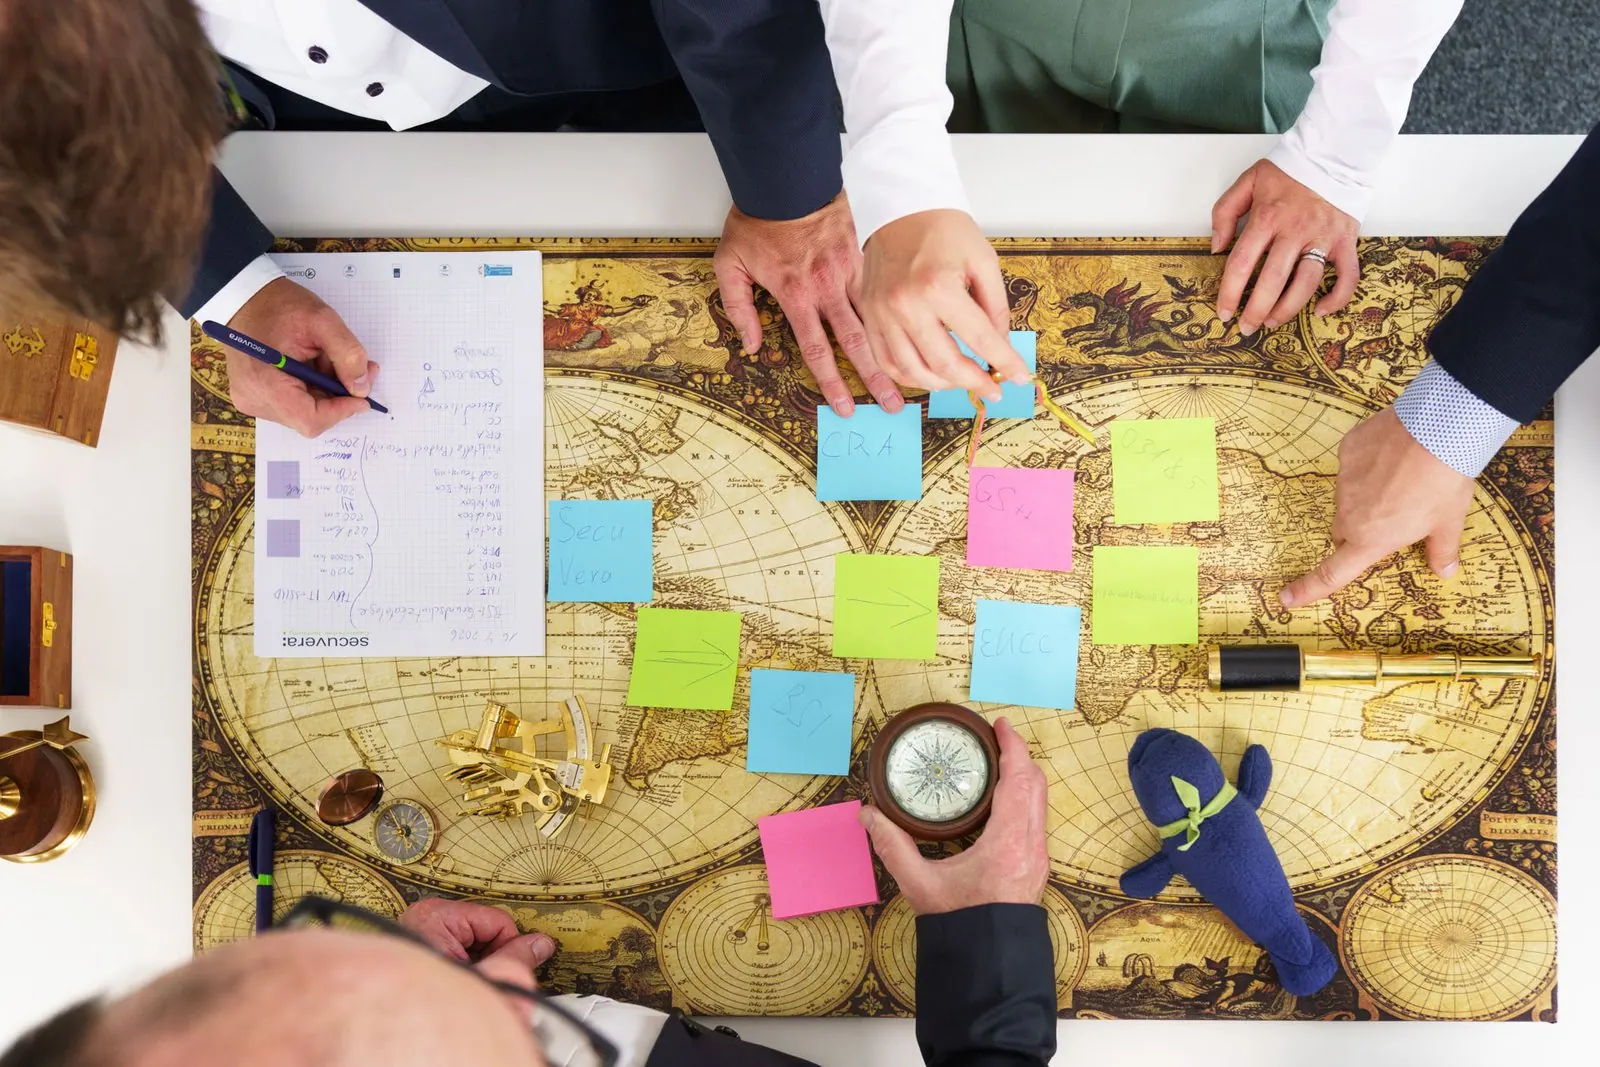
Draufsicht auf gemeinsame Kartenarbeit mit Notizen, Kompassen und Navigationsinstrumenten
TISAX®-Beratung: gut vorbereitet ins Assessment.

Ihre Situation

Ihr Automobilhersteller (OEM) oder Auftraggeber verlangt ein TISAX®-Label?

Als Zulieferer der Automobilindustrie sollen Sie nachweisen, dass Sie Informationen, Prototypen und Daten Ihrer Auftraggeber angemessen schützen. Maßstab ist der VDA ISA, der Prüfkatalog des Verbands der Automobilindustrie. Das Ergebnis wird über TISAX® der ENX Association ausgetauscht, damit Sie nicht von jedem Hersteller einzeln geprüft werden. Für Assessments, die bis Ende 2026 beauftragt werden, gilt ISA 6; ab dem 1. Januar 2027 beauftragte Assessments richten sich nach dem im Juli 2026 veröffentlichten ISA2027.

Die Fragen sind dann meist dieselben: Welche Standorte und Bereiche gehören in den Anwendungsbereich? Reicht ein vorhandenes ISO-27001-ISMS? Und wie erreichen Sie bis zum Assessment-Termin den geforderten Reifegrad? Denn anders als die „native“ ISO 27001 bewertet der VDA ISA stärker die Umsetzung der Sicherheitsmaßnahmen – und stellt zusätzliche Anforderungen an die Anbindung Dritter, den Prototypenschutz und den Datenschutz.

Hier setzen wir an: Wir bringen Sie mit einem modularen Vorgehen möglichst zügig von Ihrer Ausgangslage zu einem prüfbaren Sicherheitsniveau. Grundlage ist ein ISMS nach ISO 27001, das Sie auf Wunsch über den Automobilbereich hinaus nutzen können. Ob der Reifegrad für das Assessment reicht, zeigt vorab ein internes Audit nach VDA ISA.

Leistung & Ergebnisse

Schrittweise zum prüfbaren Sicherheitsniveau nach VDA ISA

Sie erhalten eine Übersicht der offenen Themen für Ihr TISAX®-Assessment nach VDA ISA und die Reihenfolge, in der Sie sie angehen sollten. Grundlage ist ein Quick-Check Ihres Managementsystems und Ihrer Maßnahmen gegen den VDA-ISA-Katalog, einschließlich Prototypenschutz, Anbindung Dritter und Datenschutz; Ihr vorhandenes ISMS bleibt die Basis.

Die Module lassen sich einzeln beauftragen. Wir legen das Vorgehen offen und vermitteln das Wissen, damit Ihr Team das ISMS nach dem Assessment eigenständig fortschreiben kann.

Quick-Check: Ausgangslage nach VDA ISA

Im Quick-Check erfassen wir den aktuellen Status Ihres Managementsystems und die Umsetzung Ihrer Sicherheitsmaßnahmen. Wir gleichen sie im vereinbarten Umfang mit den Anforderungen des VDA-ISA-Katalogs ab – einschließlich der Zusatzanforderungen zu Prototypenschutz, Anbindung Dritter und Datenschutz.

Ihre Prioritäten

Eine Übersicht der offenen Themen und die Reihenfolge, in der Sie sie angehen sollten.
Anwendungsbereich festlegen

Automobil-Prüfungen betreffen meist nur die für den Sektor relevanten Unternehmensbereiche. Ob Sie das ISMS darauf beschränken oder ganzheitlich einführen, ist eine strategische Entscheidung. Wir zeigen Ihnen beide Wege auf.

In der Regel bringt es erhebliche Synergien, das ohnehin nötige ISMS für die gesamte Informationssicherheit zu nutzen. Eine schrittweise Erweiterung des Anwendungsbereichs ist möglich.

Geführte Einführung der Managementprozesse

Wo Managementprozesse fehlen, führen wir sie Schritt für Schritt mit Ihren Verantwortlichen ein: Regelkreisläufe, Risikobeurteilungen und die zugehörige Dokumentation nach ISO 27001. Ein vorhandenes ISMS nutzen wir als Grundlage.

Umsetzung priorisieren und begleiten

VDA ISA bewertet die Umsetzung über ein Reifegradmodell. Wir helfen, offene Umsetzungsthemen zu priorisieren, und begleiten die Umsetzung der Sicherheitsmaßnahmen. Im laufenden ISMS-Betrieb stehen wir als Ansprechpartner für Fragen zur Verfügung.

Wollen Sie den Stand vor dem Assessment unabhängig prüfen lassen, führen wir ein internes Audit nach VDA ISA durch.

Assessment vorbereiten und begleiten

Das TISAX®-Assessment führt ein von der ENX akkreditierter Prüfdienstleister durch. Wir bereiten Ihr Team darauf vor und unterstützen Sie bei Prüfungen durch Dritte fachlich.

Bereit für das Assessment

Nachweise, die zeigen, wie Ihr Unternehmen die Anforderungen umgesetzt hat – und ein ISMS, das Ihr Team selbst weiterführt.

Unsere Expertise

Unser Team verfügt über langjährige Erfahrung in der Umsetzung der ISO 27001, auch im Kontext der Automobilindustrie. In der IT-Sicherheit beraten wir seit 1988. Die Umsetzung technischer Sicherheitsmaßnahmen ist für uns ebenso geübte Praxis wie der Aufbau von Regelkreisläufen und Risikobeurteilungen.

Für Zulieferer decken wir auch angrenzende Nachweise ab: interne Audits nach VDA ISA sowie Penetrationstests nach IATF 16949 (Sanktionierte Interpretationen, Kapitel 6.1.2.3 „Notfallpläne“).

ISO/IEC 27001 Lead Auditor

Mehrere unserer Kolleg:innen verfügen über die Qualifikation ISO/IEC 27001 Lead Auditor. Unsere Beratung berücksichtigt damit auch die Nachweise und Fragestellungen eines Audits.

Qualifikationsprofil ISO/IEC 27001 Lead Auditor bei PECB
PIAQ-Zertifikat nach ISO/IEC 27001 für Informationssicherheit

Unser eigenes ISMS ist zertifiziert

Wir beraten nicht nur zu ISO 27001. Auch unser eigenes Informationssicherheitsmanagementsystem ist nach ISO/IEC 27001:2022 zertifiziert. Es umfasst unsere Prüf- und Beratungsleistungen sowie die zugehörigen Unterstützungsprozesse.

Veröffentlichung zu unserem zertifizierten ISMS lesen
BSI-zertifizierter IT-Sicherheitsdienstleister

IS-Beratung und IS-Revision: unabhängig geprüft

secuvera ist als IT-Sicherheitsdienstleister für IS-Beratung und IS-Revision vom BSI zertifiziert. Dieser Nachweis betrifft unsere Beratungs- und Revisionsleistungen; Zertifizierungsentscheidungen treffen die zuständigen Zertifizierungsstellen.

Zertifizierung für IS-Beratung und IS-Revision ansehen

Ihr Einstieg

Beratungsumfang und interne Mitwirkung abstimmen

Anforderung, Unterlagen und Termin mitbringen

Bringen Sie die Anforderung Ihres Auftraggebers und eine Übersicht der betroffenen Standorte mit. Nennen Sie Ihren gewünschten Assessment-Termin. Vorhandene ISMS-Unterlagen und Nachweise zur Umsetzung helfen, den Beratungsbedarf einzuordnen.

Aufgaben und Aufwand abgrenzen

Für die Aufwandsschätzung klären wir den Umsetzungsstand und die offenen Anforderungen. Wir besprechen, welche internen Verantwortlichen mitarbeiten und welche Aufgaben secuvera übernimmt. Ihr Team stellt Informationen bereit, setzt die vereinbarten Maßnahmen um und führt die Prozesse im Alltag fort.

TISAX®-Vorbereitung besprechen
Hände schreiben Notizen neben Kompass und Navigationsinstrumenten auf einer Karte
VDA-ISA-Anforderungen und Standorte früh geklärt.

Beratung und TISAX®-Assessment trennen

Das TISAX®-Assessment führt ein von der ENX Association zugelassener Prüfdienstleister durch. Er bewertet die Umsetzung und stellt das Prüfergebnis fest. secuvera übernimmt die vereinbarte Beratung und Vorbereitung. TISAX® ist eine eingetragene Marke der ENX Association.

Fragen zur TISAX®-Beratung und Assessment-Vorbereitung

Muss das TISAX®-Vorhaben unser ganzes Unternehmen umfassen?

Nicht zwangsläufig. Welche Standorte und Tätigkeiten in die Prüfung gehören, richtet sich nach der Auftraggeberanforderung und den TISAX-Regeln. Unabhängig davon können Sie Ihr ISMS unternehmensweit nutzen oder seinen Anwendungsbereich schrittweise erweitern.

Reicht unser ISO-27001-Zertifikat als TISAX®-Nachweis?

Ein ISO-27001-Zertifikat ersetzt kein TISAX-Prüfergebnis. Für TISAX gelten die Anforderungen des ISA-Katalogs. Klären Sie mit Ihrem Auftraggeber, welchen Nachweis er konkret verlangt.

Können wir zunächst nur einen Quick-Check beauftragen?

Ja. Sie können mit einem Quick-Check beginnen und anschließend über die weitere Begleitung entscheiden. Diese kann einzelne Maßnahmen, Managementprozesse oder die Vorbereitung auf das Assessment betreffen.

Brauchen wir als Zulieferer auch einen Penetrationstest?

Das hängt von Ihren Vorgaben ab. Sind Sie nach IATF 16949 zertifiziert, können die Sanktionierten Interpretationen zu Kapitel 6.1.2.3 „Notfallpläne“ einen Penetrationstest erforderlich machen. Solche Penetrationstests führen wir als eigene Leistung durch.

Welche Version des VDA ISA gilt für unser Assessment?

Das richtet sich nach dem Datum, an dem Sie das Assessment beauftragen. Für 2026 beauftragte TISAX®-Assessments gilt ISA 6. Ab dem 1. Januar 2027 beauftragte Assessments richten sich nach ISA2027, den der VDA im Juli 2026 veröffentlicht hat. Laut ENX erscheinen künftige Versionen jeweils im Sommer und gelten ab dem 1. Januar des Folgejahres.

Wie dürfen wir Sie bei TISAX® unterstützen?