Ihre Situation

NIS2-Beratung und KRITIS-Nachweisprüfungen

Sie sind von NIS2 oder KRITIS betroffen und möchten noch mehr ins Handeln kommen? Sie arbeiten bereits aktiv an Ihrer Informationssicherheit – sind aber unsicher, ob Ihre Nachweise für NIS2 oder KRITIS ausreichen?

Vorhandene ISMS-Unterlagen zuordnen, fehlende Nachweise ergänzen, eine erforderliche KRITIS-Prüfung mit klaren Rollen planen.

Kostenfrei und unverbindlich.

  • BSI-zertifiziert für IS-Beratung und IS-Revision
  • Prüfverfahrenskompetenz für § 8a BSIG
  • BSI-zertifizierte IT-Grundschutz-Berater im Team
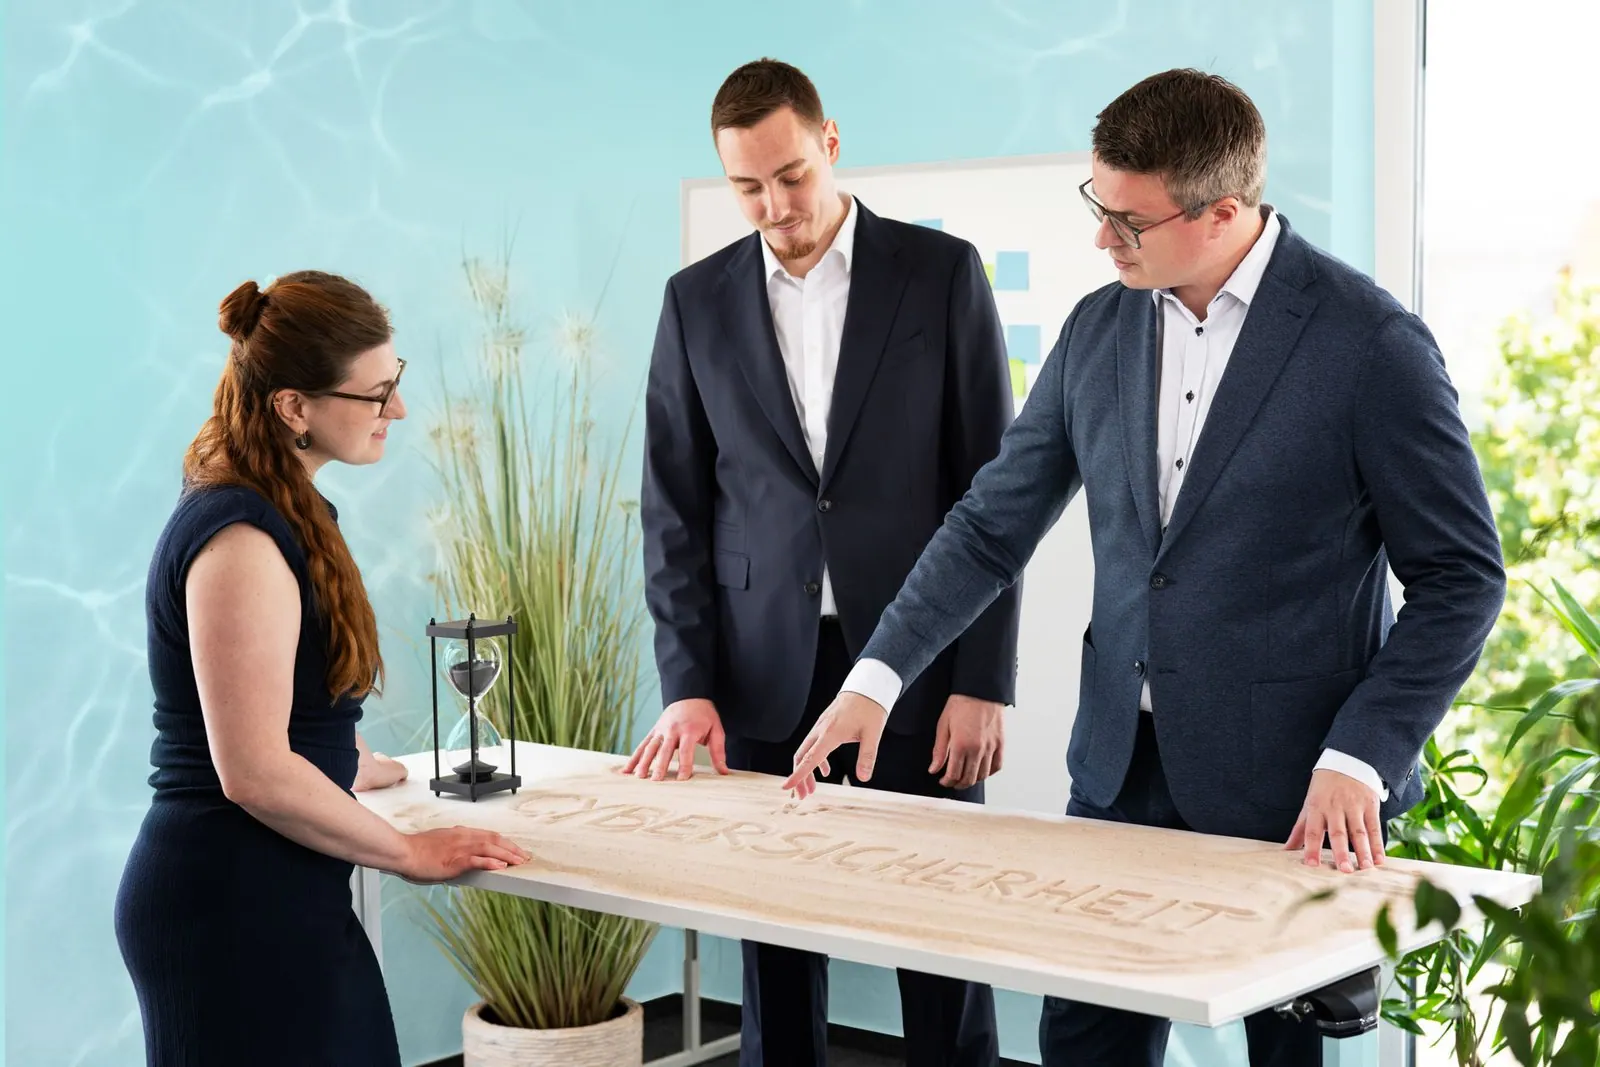
Das secuvera-Team berät am Sandtisch, in den das Wort CYBERSICHERHEIT geschrieben ist
NIS2 und KRITIS: Pflichten fristgerecht erfüllen, Nachweise sicher erbringen.

Ihre Situation

Sie fallen unter NIS2 oder KRITIS und müssen Ihre Cyber­sicherheits­maßnahmen nachweisen?

Das NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetz (NIS2UmsuCG) ist in Kraft und überführt die EU-Richtlinie 2022/2555 in deutsches Recht. Rund 30.000 Unternehmen aus kritischen und wichtigen Sektoren müssen belastbare Cybersicherheitsmaßnahmen nachweisen, Sicherheitsvorfälle melden und ihre Geschäftsleitung aktiv einbinden. Betreiber kritischer Infrastrukturen weisen ihre IT-Sicherheitsmaßnahmen bereits in der Regel alle zwei Jahre formal nach; das KRITIS-Dachgesetz auf Basis der CER-Richtlinie (EU 2022/2557) erweitert diesen Rahmen.

Die Fragen hängen von Ihrer Ausgangslage ab: Fällt Ihr Unternehmen mit mindestens 50 Mitarbeitenden oder mehr als 10 Mio. € Umsatz in einem relevanten Sektor erstmals unter NIS2? Sind Sie bereits als KRITIS-Betreiber registriert und wollen Doppelarbeit vermeiden? Reichen Ihre vorhandenen ISMS-Unterlagen als Nachweis? Eine Zertifizierungspflicht gibt es nicht – eine Nachweispflicht schon.

Wir setzen dort an, wo Sie stehen: Wir gleichen vorhandene Maßnahmen mit den zehn Sicherheitsanforderungen aus Art. 21 Abs. 2 der NIS2-Richtlinie ab, ergänzen fehlende Nachweise und führen auf Wunsch auch Ihre KRITIS-Prüfung durch. Umfang und Unabhängigkeit von Beratung und Prüfung klären wir vorab. Möchten Sie Ihre Nachweisfähigkeit zusätzlich absichern, bereiten wir eine Zertifizierung nach ISO 27001 oder BSI IT-Grundschutz vor. Für die geforderte Aufrechterhaltung des Betriebs im Notfall bauen wir mit Ihnen ein Business Continuity Management auf.

Leistung & Ergebnisse

Von der Betroffenheit zur prüffähigen Nachweisführung

Sie wissen, ob NIS2, KRITIS oder beides für Ihr Unternehmen gilt, welche Nachweise daraus folgen und wo Ihre bestehenden Maßnahmen gegenüber den zehn NIS2-Anforderungen stehen. Als KRITIS-Betreiber erhalten Sie Unterstützung bei den Nachweisprüfungen, ohne Doppelarbeit zwischen beiden Rechtsrahmen; Ihre vorhandenen ISMS-Unterlagen nutzen Sie weiter.

Wir fragen zuerst: Was ist vorhanden, was muss ergänzt werden, was ist wirklich sinnvoll? Für Unternehmen, die nur unter NIS2 fallen, und für doppelt verpflichtete KRITIS-Betreiber führen die Schritte zu konsistenten Nachweisen für beide Rechtsrahmen.

Betroffenheit nach NIS2 und KRITIS einordnen

Soweit noch nicht geklärt, ordnen wir Ihre Betroffenheit ein. Unsere Beratung richtet sich an zwei Gruppen:

  • NIS2, aber kein KRITIS: mindestens 50 Mitarbeitende oder mehr als 10 Mio. € Umsatz in einem relevanten Sektor, erstmals zu Cybersicherheitsmaßnahmen und Nachweisen verpflichtet
  • KRITIS und NIS2: bereits als KRITIS-Betreiber registriert, zusätzlich NIS2-Kriterien erfüllt, Bedarf an konsistenten Nachweisen für beide Rechtsrahmen

Geklärter Anwendungsbereich

Klarheit, ob NIS2, KRITIS oder beides für Sie gilt und welche Nachweise daraus folgen.
Maßnahmen mit den zehn NIS2-Anforderungen abgleichen

Wir gleichen Ihre bestehenden Sicherheitsmaßnahmen mit den zehn grundlegenden NIS2-Sicherheitsanforderungen ab, etwa Risikomanagement, ISMS und Sicherheitskonzept. Vorhandene Unterlagen nach ISO 27001 oder BSI IT-Grundschutz beziehen wir ein.

Ein Mapping ist dabei nur ein erster Schritt: Unsere Auswertung des Anhangs zur NIS2-Durchführungsverordnung zeigt, dass etwa Vorgaben für Webanwendungen, Systemhärtung und Netzbetrieb dort kaum konkretisiert sind.

Fehlende Nachweise ergänzen

Anschließend identifizieren wir noch fehlende Nachweise und bauen mit Ihnen eine belastbare, prüffähige Dokumentation auf.

  • Nachweise zur Wirksamkeit von Maßnahmen
  • Schulungen
  • Reifegrad
  • Meldepflichten
  • Optional: Vorbereitung auf eine Zertifizierung nach ISO 27001 oder BSI IT-Grundschutz

Prüffähige Nachweise

Prüffähige Dokumentation für den vereinbarten Anwendungsbereich.

KRITIS: kritische Dienstleistungen und Nachweise vorbereiten

Wir identifizieren Ihre kritischen Dienstleistungsprozesse (kDL) und erarbeiten und fortschreiben prüffähige Nachweise, zum Beispiel auf Basis Ihres branchenspezifischen Sicherheitsstandards (B3S).

KRITIS-Prüfung durchführen

Die KRITIS-Prüfung führt unser qualifiziertes Prüfteam durch. Den geforderten externen Branchenexperten gemäß GAiN stimmen wir gemeinsam mit Ihnen ab und binden die Person in die Prüfung ein.

Ergebnisse der KRITIS-Prüfung

Ein strukturierter Prüfprozess mit klaren Ergebnissen statt seitenlanger Abweichungslisten.

Unsere Expertise

Wir beraten und prüfen. Mitarbeitende von secuvera verfügen bereits seit Beginn der KRITIS-Nachweispflicht 2018 über die zusätzliche Prüfverfahrenskompetenz für § 8a (3) BSIG. Diese Prüfpraxis fließt in die NIS2-Beratung ein.

Die Regulierung verfolgen wir fachlich: Den Anhang zur NIS2-Durchführungsverordnung – 13 Abschnitte mit 53 Anforderungsaspekten – haben wir dem BSI-Grundschutz (Edition 2023) und der ISO 27001:2022 gegenübergestellt und die Ergebnisse veröffentlicht. Zur Modernisierung des IT-Grundschutz haben wir im Magazin „IT-Sicherheit“ (Ausgabe 3/2025) geschrieben.

Für ISMS nach BSI IT-Grundschutz und ISO 27001 kann unser Haus auf jahrzehntelange Beratungskompetenz verweisen. Im Team arbeiten zertifizierte Auditor:innen für ISO 27001 auf Basis von IT-Grundschutz, IS-Revisor:innen und ISO 27001 Lead Auditor:innen.

BSI-zertifizierter IT-Sicherheitsdienstleister

IS-Beratung und IS-Revision: unabhängig geprüft

secuvera ist als IT-Sicherheitsdienstleister für IS-Beratung und IS-Revision vom BSI zertifiziert. Dieser Nachweis betrifft unsere Beratungs- und Revisionsleistungen; Zertifizierungsentscheidungen treffen die zuständigen Zertifizierungsstellen.

Zertifizierung für IS-Beratung und IS-Revision ansehen

Zusätzliche Prüfverfahrenskompetenz für § 8a BSIG

Mehrere unserer Kolleg:innen verfügen über die zusätzliche Prüfverfahrenskompetenz für § 8a BSIG. Sie betrifft das Prüfverfahren; die für einen Auftrag erforderliche Branchenkompetenz und der geltende Prüfrahmen sind gesondert zu berücksichtigen.

Schulungsprofil zur KRITIS-Prüfverfahrenskompetenz ansehen
BSI-zertifizierter IT-Grundschutz-Berater

BSI-zertifizierte IT-Grundschutz-Berater

Mehrere unserer Cyber-Sicherheitsberater:innen sind vom BSI als IT-Grundschutz-Berater zertifiziert. Diese Personenqualifikation ergänzt die BSI-Zertifizierung von secuvera für IS-Beratung.

Personenqualifikationen im BSI-Verzeichnis ansehen

ISMS und NIS2 auf der secIT 2026

Unsere Cyber-Sicherheitsberater:innen vermittelten auf der secIT in einem redaktionellen Workshop Anforderungen aus ISO 27001 und NIS2. Im Mittelpunkt standen konkrete Umsetzungsfragen.

Rückblick auf den secIT-Workshop 2026 lesen

Ihr Einstieg

Mit Ihren offenen Nachweisfragen starten

Betroffenheit und vorhandene Nachweise einordnen

Bringen Sie eine Beschreibung Ihrer Organisation, gegebenenfalls die bereits geklärte Betroffenheit und vorhandene ISMS- oder KRITIS-Nachweise mit. Wir besprechen, welche Unterlagen weiterverwendet werden können und welche Fragestellungen offen sind.

NIS2-/KRITIS-Einstieg klären
Ein Messzirkel bestimmt eine Position auf der Weltkarte
Betroffenheit prüfen und offene Nachweise gezielt schließen.

Branchenexpertise und unabhängige Prüfung

Für KRITIS-Nachweisprüfungen ist die im Prüfverfahren erforderliche Branchenexpertise einzuplanen. Deshalb stimmen wir mit Ihnen ab, wer sie übernehmen kann. Umfang und Unabhängigkeit von Beratung und Prüfung werden vorab geklärt. Sicherheitsbewertung und juristische Beratung sind unterschiedliche Aufgaben.

Fragen zu NIS2-Beratung und KRITIS-Prüfungen

Hilft secuvera auch, wenn unsere NIS2-Betroffenheit noch unklar ist?

Die Einordnung offener Anforderungen gehört zum Beratungseinstieg. Dafür betrachten wir Ihre Organisation und die bereits vorhandene Einschätzung. Erst wenn der relevante Anwendungsbereich geklärt ist, lässt sich der Abgleich von Maßnahmen und Nachweisen gezielt planen.

Können ISO-27001- oder IT-Grundschutz-Unterlagen für NIS2 genutzt werden?

Ja, ein vorhandenes ISMS liefert wesentliche Prozesse und Nachweise. Unsere Auswertung zeigt: Den meisten Anforderungen aus dem Anhang der NIS2-Durchführungsverordnung lassen sich Elemente der BSI-Standards, Bausteine des IT-Grundschutz-Kompendiums oder Controls der ISO 27001 zuordnen. Die Zuordnung ist aber nicht immer treffsicher, und Bereiche wie Webanwendungen, Systemhärtung oder Netzbetrieb werden dort kaum konkretisiert. Ein Mapping ist deshalb ein erster Schritt – entscheidend ist, dass Umsetzung und Wirksamkeit belegt sind.

Wie unterscheiden sich NIS2-Beratung und KRITIS-Nachweisprüfung?

In der Beratung bearbeiten wir Anforderungen, Maßnahmen und Dokumentation. Eine KRITIS-Nachweisprüfung bewertet die Absicherung der kritischen Dienstleistungsprozesse im festgelegten Prüfrahmen. Prüfrollen und Unabhängigkeit werden dafür gesondert geklärt.

Müssen wir uns für NIS2 zertifizieren lassen?

Nein. Es besteht keine Zertifizierungspflicht, aber eine klare Nachweispflicht. Eine Zertifizierung nach ISO 27001 oder BSI IT-Grundschutz kann Ihre Nachweisfähigkeit zusätzlich absichern; die Vorbereitung darauf bieten wir optional an.

Wer ist von NIS2 betroffen?

Grob betroffen sind Unternehmen mit mindestens 50 Mitarbeitenden oder über 10 Mio. € Umsatz aus einem laut Richtlinie relevanten Sektor, etwa Energie, IT, Gesundheit, Transport, Verwaltung sowie DNS- oder TLD-Betreiber. Ist Ihre Betroffenheit noch offen, ordnen wir sie zu Beginn der Beratung ein.

Beiträge zu diesem Thema

Alle 19 Beiträge zum Thema

Ältere Beiträge geben den Rechtsstand ihres Erscheinungsdatums wieder. Den aktuellen Stand fassen die Abschnitte oben zusammen.

Wie dürfen wir Sie bei NIS2 und KRITIS unterstützen?