

Ihre Situation

Cyber-Sicherheits-Check: Ihren Sicherheitsstand bewerten

Sie brauchen eine unabhängige Einschätzung Ihrer Informationssicherheit, ohne sofort ein vollständiges Zertifizierungsprojekt zu starten? Mit dem Cyber-Sicherheits-Check erhalten Sie zum Festpreis einen Überblick über Ihre Maßnahmen und den Handlungsbedarf.

Kostenfrei und unverbindlich.

  • Mitautorenschaft am Cyber-Sicherheits-Check V2
  • BSI-zertifiziert für IS-Beratung und IS-Revision
  • Cyber Security Practitioner (CSP) im Team
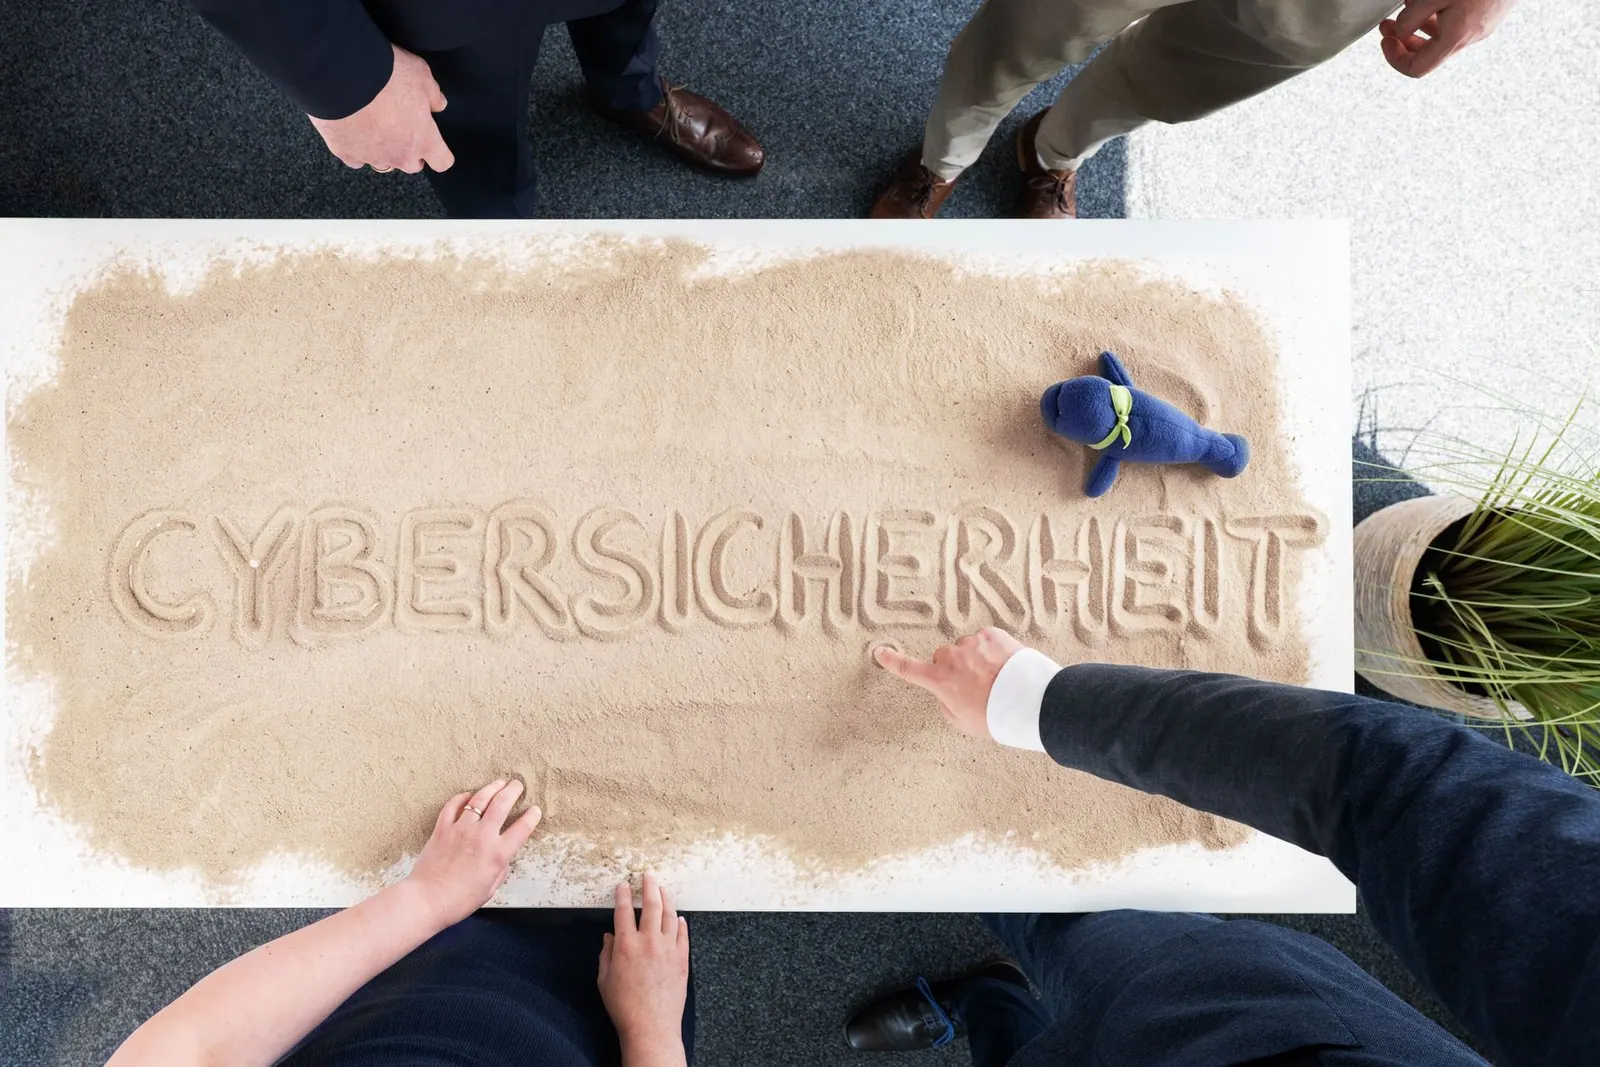
Draufsicht auf den Sandtisch mit dem Schriftzug CYBERSICHERHEIT, umgeben von mehreren Personen und der blauen Vera-Figur
Cyber-Sicherheits-Check: Ihr Sicherheitsstand auf einen Blick.

Ihre Situation

Sie wollen wissen, wo Ihre Organisation bei der Cybersicherheit steht – ohne gleich ein ISMS-Projekt zu starten?

Ist Ihr Unternehmen sicher, unsicher oder irgendwo dazwischen? Die Leitung braucht eine unabhängige Einschätzung, Sie wollen Maßnahmen priorisieren oder den Stand vor einem größeren Projekt erfassen. Ein vollständiges Vorgehen nach BSI IT-Grundschutz oder ISO 27001 ist für diese Frage oft zu groß.

Der Leitfaden Cyber-Sicherheits-Check wurde vom ISACA Germany Chapter e.V. gemeinsam mit Expert:innen des BSI entwickelt. Mit wenigen externen Prüftagen und vergleichsweise geringem internem Aufwand erhalten Sie einen Überblick über Ihre Sicherheitsmaßnahmen – automatisch priorisiert und abbildbar auf BSI IT-Grundschutz, ISO 27001, COBIT und PCI DSS. Der BSI-Standard 200-2 nennt den Check als Möglichkeit, ein ISMS mit einem Reifegradmodell zu bewerten.

Wir führen den Check zum Festpreis mit zertifizierten Cyber Security Practitionern durch. Für Anlagen und Prozesssteuerung bieten wir den Cyber-Sicherheits-Check in industriellen Anlagen (CSC-OT) an, an dessen Entwicklung secuvera mitgewirkt hat.

Leistung & Ergebnisse

Ein standardisierter Ablauf nach Leitfaden

Sie erhalten mit wenigen externen Prüftagen und geringem internen Aufwand einen Überblick über Ihre Sicherheitsmaßnahmen und Ihren Handlungsbedarf, nach dem Leitfaden von ISACA Germany Chapter und BSI. Die Ergebnisse sind priorisiert und auf BSI IT-Grundschutz, ISO 27001, COBIT und PCI DSS abbildbar; durchgeführt wird der Check von zertifizierten Cyber Security Practitionern.

Der Cyber-Sicherheits-Check folgt einem festgelegten Ablauf und erfolgt nicht invasiv – durch die Prüfung selbst entstehen keine Risiken für Ihren Betrieb. Er konzentriert sich auf die logische Sicherheit der Informationen; die physische Sicherheit nehmen wir auf Wunsch mit auf.

Auftragserteilung: Prüfer:in benennen

Das größte Risiko eines Cyber-Sicherheits-Checks liegt in einer möglichen Unerfahrenheit der prüfenden Person. Bestehen Sie deshalb darauf, dass Ihnen bei Angebotsabgabe die vorgesehene Prüferin oder der vorgesehene Prüfer benannt wird – und auf das Recht, bei einem Personalwechsel vom Vertrag zurückzutreten.
Cyber-Sicherheits-Exposition bestimmen

Wir klären den betrachteten Bereich, Ihre Ausgangssituation und die Cyber-Sicherheits-Exposition Ihrer Organisation. Daraus ergeben sich die Schwerpunkte der Beurteilung.

Schwerpunkte der Beurteilung

Ein vereinbarter Prüfumfang und eine Grundlage für die Schwerpunktsetzung.

Dokumente sichten, Vor-Ort-Beurteilung vorbereiten

Wir sichten die vorhandenen Unterlagen und bereiten die Beurteilung am Standort vor: Gesprächspartner:innen, Termine und die zu betrachtenden Systeme.

Vor-Ort-Beurteilung

Am Standort beurteilen wir Ihre Sicherheitsmaßnahmen mit den im Leitfaden vorgesehenen Methoden:

  • Interviews
  • Konfigurationsprüfungen
  • Beobachtungen am geprüften Standort
  • Aktenanalyse
  • Datenanalyse
  • ggf. schriftliche Befragungen

Nachbereitung und Bericht

Die Feststellungen ordnen wir als Sicherheitsempfehlungen, Sicherheitsmängel oder schwerwiegende Sicherheitsmängel ein und empfehlen Maßnahmen auf Basis der im Leitfaden definierten Maßnahmenziele. Bei der Umsetzung der Gegenmaßnahmen unterstützen wir Sie auf Wunsch.

Ihr Bericht mit Handlungsempfehlungen

Ein Bericht mit eingeordneten Mängeln, priorisierten Empfehlungen und Ansatzpunkten für Maßnahmen.

Unsere Expertise

Den Cyber-Sicherheits-Check bieten wir seit 2014 an, kurz nachdem ISACA und BSI den Leitfaden veröffentlicht hatten. An der Version 2 des Leitfadens haben Sebastian Fritsch und Tobias Glemser aus unserem Team als Autoren mitgewirkt. In der iX (Ausgabe 4/2015) beschrieben die Cyber Security Practitioner Sven Supper und Tobias Glemser im Artikel „Selbstdiagnose – Der Cyber-Sicherheits-Check: Hilfe zur Selbsthilfe“, wie sich die Methode zur Selbsteinschätzung der Informationssicherheit nutzen lässt.

An der Entwicklung des „Cyber-Sicherheits-Check in industriellen Anlagen“ (CSC-OT) des ISACA Germany Chapter hat secuvera mitgewirkt. Die Methodik enthält Referenzen zur IEC 62443 und zu Standards des BSI; seit 2022 prüfen wir Anlagen und Prozesse nach diesem Vorgehen.

Weil die Erfahrung der prüfenden Person über die Qualität des Checks entscheidet, setzen wir dafür erfahrenes Personal mit Zertifizierung als Cyber Security Practitioner ein.

Den Cyber-Sicherheits-Check mitentwickelt

Expert:innen aus unserem Team gehören zum Autorenteam des Leitfadens Cyber-Sicherheits-Check V2. Diese Mitarbeit betrifft genau die Methodik, mit der organisatorische und technische Sicherheitsmaßnahmen im Check bewertet werden.

Autoren und Leitfaden des Cyber-Sicherheits-Check V2 ansehen (PDF)
BSI-zertifizierter IT-Sicherheitsdienstleister

IS-Beratung und IS-Revision: unabhängig geprüft

secuvera ist als IT-Sicherheitsdienstleister für IS-Beratung und IS-Revision vom BSI zertifiziert. Dieser Nachweis betrifft unsere Beratungs- und Revisionsleistungen; Zertifizierungsentscheidungen treffen die zuständigen Zertifizierungsstellen.

Zertifizierung für IS-Beratung und IS-Revision ansehen

Cyber Security Practitioner (CSP)

Mehrere unserer Kolleg:innen verfügen über die Qualifikation Cyber Security Practitioner (CSP) von ISACA Germany. Sie betrifft die Durchführung von Cyber-Sicherheits-Checks.

CSP-Qualifikationsprofil bei ISACA Germany

Ihr Einstieg

Den zu beurteilenden Bereich eingrenzen

Ausgangslage und Ziel klären

Teilen Sie uns mit, welche Organisationseinheiten betrachtet werden sollen und welche Sicherheitsprozesse bereits vorhanden sind. Wir klären, welche Unterlagen und Ansprechpartner für die Beurteilung benötigt werden.

Ergänzende Themen abstimmen

Der CSC konzentriert sich auf die logische Sicherheit der Informationen in einer Institution. Die physikalische Sicherheit kann auf Anfrage gerne ebenfalls begutachtet und in die Prüfung mit aufgenommen werden.

Cyber-Sicherheits-Check anfragen
Ein Messzirkel bestimmt eine Position auf der Weltkarte
Geltungsbereich klar eingegrenzt, Ergebnis sofort verwertbar.

Aussagekraft des Checks abgrenzen

Umfang und Aussagekraft beziehen sich auf den betrachteten Bereich. Der Check ersetzt weder einen Penetrationstest noch eine Zertifizierung.

Fragen zum Cyber-Sicherheits-Check

Ist der Cyber-Sicherheits-Check ein Penetrationstest?

Nein. Der Check nutzt Interviews, Konfigurationsprüfungen, Beobachtungen sowie Akten- und Datenanalyse. Eine aktive Angriffssimulation gehört nicht zur Methodik. Wenn Sie die praktische Ausnutzbarkeit technischer Schwachstellen prüfen möchten, ist dafür ein anderes Prüfverfahren erforderlich.

Wie aufwändig ist ein Cyber-Sicherheits-Check intern?

Die Methodik ist auf eine Standortbestimmung mit wenigen externen Prüftagen und vergleichsweise begrenztem internem Aufwand ausgelegt. Der konkrete Bedarf hängt vom betrachteten Bereich, den Unterlagen und den benötigten Ansprechpartnern ab.

Was enthält der Bericht zum Cyber-Sicherheits-Check?

Die Feststellungen werden als Sicherheitsempfehlungen, Sicherheitsmängel oder schwerwiegende Sicherheitsmängel eingeordnet. Dazu erhalten Sie Empfehlungen auf Grundlage der Maßnahmenziele des Leitfadens. Das hilft, die anschließenden Verbesserungen zu priorisieren.

Können Ergebnisse in ein vorhandenes ISMS einfließen?

Ja. Die Ergebnisse lassen sich unter anderem zu IT-Grundschutz und ISO 27001 in Beziehung setzen. Der Check kann so auch in einer Organisation mit bestehenden Sicherheitsprozessen eine externe Einordnung und Hinweise für die Weiterentwicklung liefern.

Birgt der Check Risiken für unseren laufenden Betrieb?

Durch die Durchführung selbst entstehen keine Risiken: Der Check erfolgt nicht invasiv über Interviews, Konfigurationsprüfungen, Beobachtungen sowie Akten- und Datenanalyse. Das größte Risiko liegt in einer unerfahrenen prüfenden Person – lassen Sie sich die Prüferin oder den Prüfer deshalb schon im Angebot benennen.

Beiträge zu diesem Thema

Alle 6 Beiträge zum Thema

Wie dürfen wir Sie beim Cyber-Sicherheits-Check unterstützen?