Grundschutz++ ist da: Was Neueinsteiger und bestehende Grundschutz-Anwender jetzt tun sollten
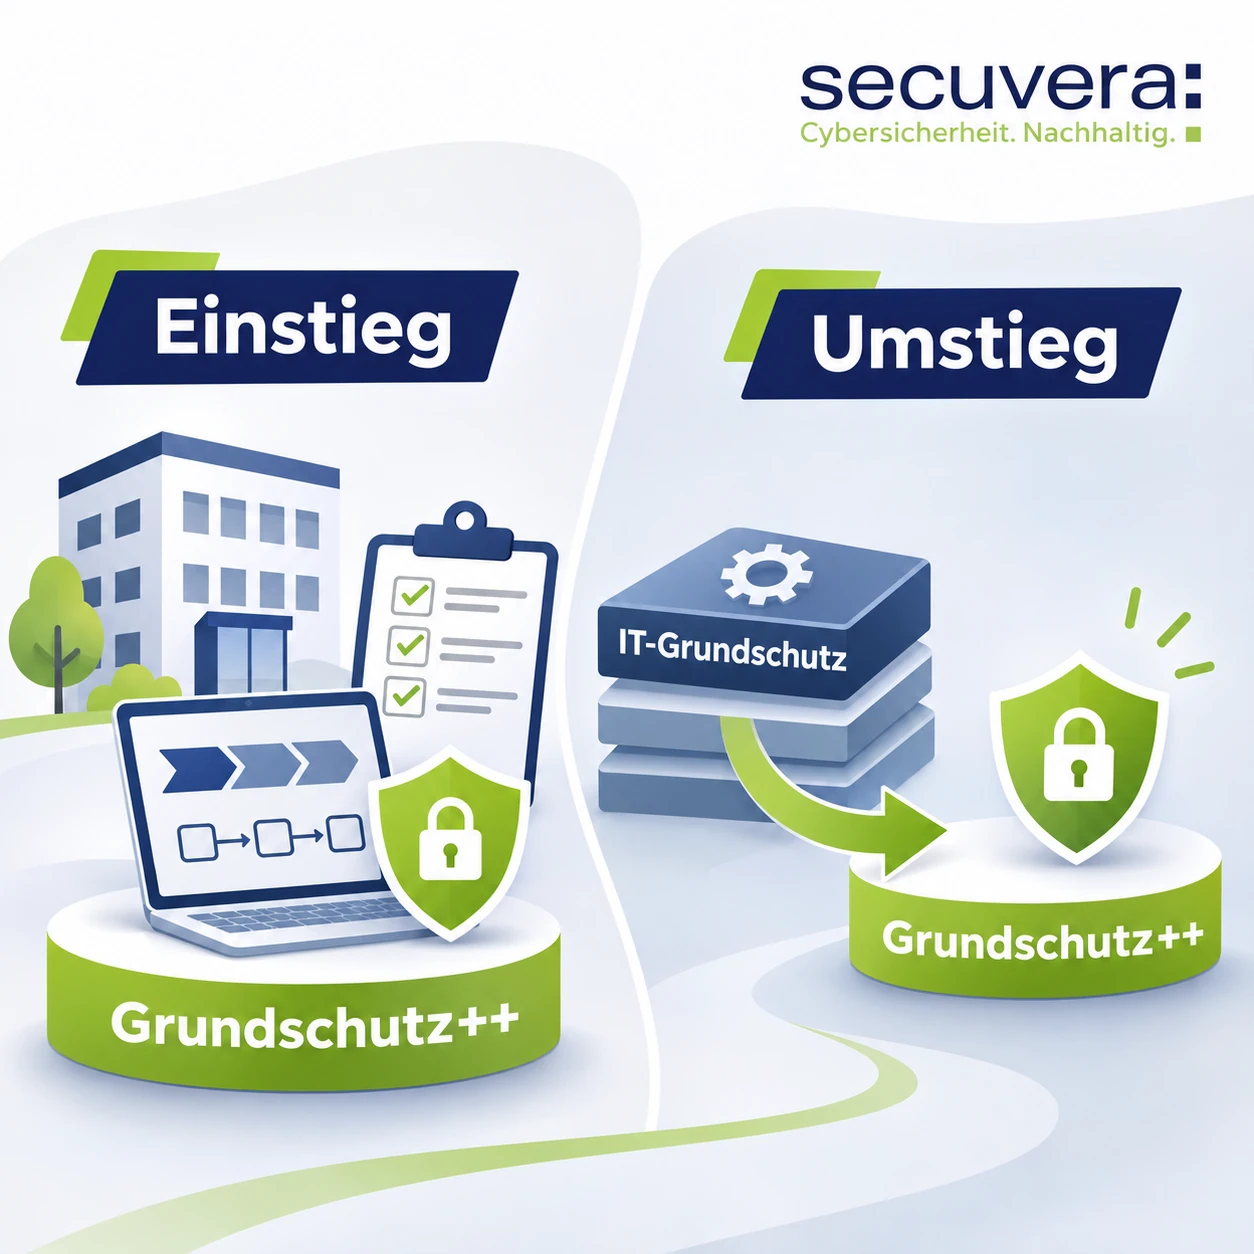
Das BSI hat Grundschutz++ als BSI-Standard 300-1 veröffentlicht. Für Organisationen, die jetzt neu mit einem Informationssicherheitsmanagementsystem nach BSI-Grundschutz beginnen, ist die Konsequenz aus unserer Sicht eindeutig: Ein neues Grundschutz-ISMS sollte heute auf Basis von Grundschutz++ aufgebaut werden.
Anders sieht es für Organisationen aus, die bereits seit Jahren mit dem bisherigen IT-Grundschutz arbeiten. Sie müssen nicht über Nacht alles umstellen. Für sie stellt sich vielmehr die Frage, wann der richtige Zeitpunkt für den Übergang ist und welche vorhandenen Strukturen sich weiterverwenden lassen.
Das Wichtigste in Kürze
- Wer heute ein neues Grundschutz-ISMS aufbaut, sollte mit Grundschutz++ starten.
- Grundschutz++ ersetzt die bisherige Methodik nicht schlagartig. Für bestehende Grundschutz-ISMS gibt es eine mehrjährige Übergangsphase.
- Zertifizierungsanträge nach ISO 27001 auf Basis von Grundschutz++ sollen ab dem 1. Januar 2027 möglich sein.
- Die Zertifizierbarkeit nach dem bisherigen IT-Grundschutz soll nach dem aktuellen BSI-Zeitplan am 30. November 2031 enden.
- Bestehende Organisationen sollten deshalb nicht hektisch migrieren. Sie sollten den Übergang mit ihrem Zertifizierungszyklus und der Weiterentwicklung des eigenen ISMS verbinden.
- Grundschutz++ verändert nicht nur einzelne Anforderungen. Die neue Methodik setzt stärker bei Geschäftsprozessen an und gibt Organisationen mehr Spielraum bei der konkreten Umsetzung.
Wer neu beginnt, sollte mit Grundschutz++ starten
Die formale Übergangsphase könnte den Eindruck erwecken, dass Organisationen auch heute noch zwischen zwei gleichwertigen Wegen wählen können. Für einen Neuaufbau sehen wir das anders.
Wer im November 2026 ein neues Grundschutz-ISMS plant, baut eine Struktur auf, die in den kommenden Jahren genutzt, gepflegt und gegebenenfalls zertifiziert werden soll. Es wäre wenig sinnvoll, dafür zunächst eine Methodik einzuführen, deren Zertifizierbarkeit nach dem aktuellen Zeitplan 2031 endet, um anschließend eine Migration zu planen.
Grundschutz++ ist die Weiterentwicklung des IT-Grundschutzes. Die Methodik liegt mit dem BSI-Standard 300-1 inzwischen in einer anwendbaren Version vor. Deshalb sollte sie für neue Projekte die Planungsgrundlage sein.
Eine praktische Ausnahme kann es geben, wenn ein Auftraggeber oder eine andere Stelle kurzfristig und ausdrücklich einen Nachweis nach dem bisherigen Verfahren verlangt. Das ist dann jedoch eine konkrete Randbedingung des Projekts – kein Argument dafür, ein neues ISMS grundsätzlich noch nach der bisherigen Methodik aufzubauen.
Was sich mit Grundschutz++ beim Einstieg verändert
Eine wesentliche Veränderung ist die stärkere Orientierung an den Geschäftsprozessen einer Organisation.
Der Einstieg beginnt damit nicht mehr zwangsläufig bei einer möglichst vollständigen Modellierung der gesamten technischen Landschaft. Stattdessen kann zunächst geklärt werden, welche Geschäftsprozesse besonders relevant sind und welche Ressourcen diese Prozesse benötigen.
Das kann den Einstieg überschaubarer machen.
Eine Organisation muss trotzdem verstehen, welche Informationen, Anwendungen, Systeme, Räume, Dienstleister und weiteren Ressourcen für ihre Prozesse erforderlich sind. Grundschutz++ ändert also nicht die Notwendigkeit, den Informationsverbund zu verstehen. Die Methodik verändert jedoch die Reihenfolge und die Art, wie die Bearbeitung strukturiert wird.
Dadurch lässt sich ein erster Bereich detailliert bearbeiten, ohne sofort die gesamte Organisation in derselben Tiefe erfassen zu müssen.
Gerade beim Neuaufbau eines ISMS ist das interessant: Methodik, Werkzeugunterstützung und Nachweisführung können zunächst an einem priorisierten Geschäftsprozess praktisch erprobt werden. Die dabei gewonnenen Erfahrungen lassen sich anschließend für die weitere Umsetzung nutzen.
Grundschutz++ bedeutet nicht „Grundschutz light“
Mehr Flexibilität darf dabei nicht mit weniger Anforderungen verwechselt werden.
Der BSI-Standard 300-1 definiert Mindestanforderungen für die vollständige Umsetzung von Grundschutz++. Gleichzeitig können Organisationen ihre konkrete Vorgehensweise stärker an Größe, Komplexität und eigener Ausgangslage ausrichten.
Ein Beispiel ist die Risikomethodik. Organisationen erhalten hier mehr Gestaltungsspielraum, müssen dabei jedoch die vom BSI vorgegebenen Mindestkriterien einhalten.
Auch die Anforderungen selbst werden anders bereitgestellt. Der Anwenderkatalog von Grundschutz++ ist Bestandteil der Stand-der-Technik-Bibliothek und wird maschinenlesbar veröffentlicht. Damit schafft das BSI eine Grundlage dafür, Anforderungen künftig stärker werkzeuggestützt zu verarbeiten und Nachweise strukturierter auszuwerten.
Grundschutz++ soll also nicht einfach weniger Arbeit verursachen. Die Methodik soll die Arbeit besser priorisierbar, flexibler und technisch besser unterstützbar machen.
Bestehendes Grundschutz-ISMS: Jetzt nicht alles neu machen
Eine andere Situation haben Organisationen, die bereits nach IT-Grundschutz arbeiten.
Hier wäre es ebenso wenig sinnvoll, aufgrund der Veröffentlichung des BSI-Standards 300-1 sofort bestehende Strukturen zu verwerfen. Prozesse, Verantwortlichkeiten, Sicherheitskonzepte, Risikoanalysen, dokumentierte Maßnahmen und vorhandene Nachweise verlieren ihren Wert nicht dadurch, dass sich die Methodik weiterentwickelt.
Die entscheidende Frage lautet deshalb nicht:
„Wie ersetzen wir unser bisheriges ISMS möglichst schnell durch Grundschutz++?“
Sondern:
„Welche unserer bestehenden Strukturen können wir weiterverwenden und wann ist der geeignete Zeitpunkt für den methodischen Übergang?“
Der Zertifizierungszyklus bestimmt den richtigen Zeitpunkt mit
Besonders wichtig ist diese Frage für Organisationen mit einer bestehenden ISO-27001-Zertifizierung auf Basis von IT-Grundschutz.
Nach dem aktuellen Meilensteinplan des BSI können ab dem 1. Januar 2027 Zertifizierungsanträge auf Basis von Grundschutz++ gestellt werden. Gleichzeitig bleibt eine Zertifizierung nach dem bisherigen IT-Grundschutz noch mehrere Jahre möglich. Deren Zertifizierbarkeit soll am 30. November 2031 enden.
Daraus folgt kein einheitlicher optimaler Migrationstermin.
Eine Organisation, deren Re-Zertifizierung unmittelbar bevorsteht, kann zu einer anderen Entscheidung kommen als eine Organisation, die gerade einen neuen Zertifizierungszyklus begonnen hat. Außerdem spielen der aktuelle Reifegrad des ISMS, verfügbare Werkzeuge und geplante organisatorische Veränderungen eine Rolle.
Deshalb sollte der Übergang geplant und nicht allein an einem Kalenderdatum festgemacht werden.
Fünf Fragen für bestehende Grundschutz-Anwender
Für die Planung des Übergangs sind aus unserer Sicht vor allem fünf Fragen hilfreich:
1. Wo steht Ihr aktuelles ISMS?
Ist der Informationsverbund aktuell? Sind Prozesse, Verantwortlichkeiten und Sicherheitskonzepte gepflegt? Oder würde ohnehin eine größere Überarbeitung anstehen?
Je größer der bestehende Anpassungsbedarf ist, desto eher kann es sinnvoll sein, diese Arbeiten mit dem Übergang auf Grundschutz++ zu verbinden.
2. Wann steht die nächste Zertifizierung oder Re-Zertifizierung an?
Der Zertifizierungszyklus bildet einen wichtigen Rahmen für die Migration. Eine methodische Umstellung unmittelbar vor einem Audit kann vermeidbare Risiken und zusätzlichen Aufwand erzeugen.
3. Welche vorhandenen Nachweise lassen sich übernehmen?
Ein bestehendes Grundschutz-ISMS enthält bereits viel wertvolle Arbeit. Dazu gehören etwa dokumentierte Verantwortlichkeiten, Sicherheitsmaßnahmen, Richtlinien, Prozessbeschreibungen und technische Nachweise.
Diese Inhalte sollten nicht vorschnell neu erstellt werden. Stattdessen ist zu prüfen, wie sie in die neue Methodik eingeordnet werden können.
4. Welche Werkzeuge verwenden Sie?
Grundschutz++ setzt stärker auf strukturierte und maschinenlesbare Informationen. Damit gewinnt auch die Frage an Bedeutung, wie gut die eingesetzten Werkzeuge die neue Methodik unterstützen.
Vor einer Migration sollte deshalb geklärt werden, welche Funktionen bereits vorhanden sind und welche Änderungen an Datenstrukturen oder Arbeitsabläufen notwendig werden.
5. Gibt es ohnehin organisatorische Veränderungen?
Neue Geschäftsprozesse, Umstrukturierungen, Cloud-Migrationen oder ein veränderter Informationsverbund können ein sinnvoller Anlass sein, auch die Grundschutz-Methodik weiterzuentwickeln.
Dann lässt sich vermeiden, zunächst den alten Zustand umfassend zu aktualisieren und kurz darauf erneut umzustellen.
Was Organisationen jetzt konkret tun sollten
Für Neueinsteiger ist die Empfehlung einfach:
Planen Sie Ihr neues Grundschutz-ISMS auf Basis von Grundschutz++.
Für bestehende Anwender ist ein strukturierter Zwischenschritt sinnvoll. Dabei sollte zunächst keine vollständige Migration durchgeführt werden. Stattdessen empfehlen wir, die eigene Ausgangslage gegen die neue Methodik zu spiegeln.
Dabei lassen sich drei Ergebnisse unterscheiden:
Kurzfristige Migration sinnvoll:
Das bestehende ISMS steht ohnehin vor einer größeren Überarbeitung und der Zertifizierungszeitpunkt lässt genügend Spielraum.
Migration vorbereiten:
Das bestehende ISMS funktioniert, aber Prozesse, Werkzeuge und Nachweise können bereits so weiterentwickelt werden, dass der spätere Übergang einfacher wird.
Bestehenden Zyklus zunächst fortführen:
Eine laufende Zertifizierung oder andere Rahmenbedingungen sprechen dafür, den aktuellen Weg zunächst sauber abzuschließen und den Wechsel anschließend vorzubereiten.
So wird aus der Veröffentlichung eines neuen Standards kein hektisches Migrationsprojekt, sondern eine planbare Weiterentwicklung des bestehenden ISMS.
secuvera arbeitet an Grundschutz++ nicht erst seit der Veröffentlichung
Wir beschäftigen uns bereits während der Entwicklung intensiv mit Grundschutz++.
Unsere Kollegen Daniel Künkel und Reto Lorenz haben an verschiedenen Stellen an der Weiterentwicklung mitgearbeitet. Daniel Künkel war unter anderem als Co-Editor in der Arbeitsgruppe zur Methodik beteiligt. Gemeinsam mit Robert Manuel Beck von HiSolutions hat er auf der verinice.XP 2026 Einblicke in die Arbeit der BSI-Community und die Entwicklung der Grundschutz++-Methodik gegeben.
Auch bei der Qualitätssicherung der Stand-der-Technik-Bibliothek haben wir uns eingebracht.
Dadurch betrachten wir Grundschutz++ nicht nur anhand der veröffentlichten Dokumente. Wir kennen auch viele der methodischen Fragestellungen, die hinter der Weiterentwicklung stehen.
Unser Fazit: Neu mit Grundschutz++ starten, bestehende ISMS geplant überführen
Die Veröffentlichung des BSI-Standards 300-1 schafft erstmals eine belastbare Grundlage für die praktische Arbeit mit Grundschutz++.
Für Organisationen, die heute neu anfangen, ist die Richtung aus unserer Sicht klar: Der Neuaufbau sollte mit Grundschutz++ erfolgen.
Bestehende Grundschutz-Anwender haben dagegen keinen Grund für hektische Änderungen. Sie sollten jetzt verstehen, welche Auswirkungen die neue Methodik auf ihr vorhandenes ISMS hat, welche Inhalte weiterverwendet werden können und welcher Zeitpunkt für die Umstellung zu ihrem Zertifizierungszyklus passt.
Gerade diese Übergangsplanung entscheidet darüber, ob Grundschutz++ zu einem zusätzlichen Migrationsprojekt wird – oder ob sich die Weiterentwicklung sinnvoll in die ohnehin notwendige Pflege des ISMS integrieren lässt.
Sie bauen ein neues Grundschutz-ISMS auf oder möchten einschätzen, wann der Übergang auf Grundschutz++ für Ihre Organisation sinnvoll ist? Wir betrachten gemeinsam Ihre Ausgangslage, das gewünschte Nachweisziel und den Zertifizierungszyklus und leiten daraus ein geeignetes Vorgehen ab.