
Seit dem 11. September gelten die ersten Meldepflichten des Cyber Resilience Act (CRA).
Damit wird Produktsicherheit für Hersteller vernetzter Produkte zum Praxistest: Innerhalb enger Fristen müssen sie belastbar feststellen können, welche Produkte in welcher Version betroffen sind – und welche Maßnahmen erforderlich werden.
Regulatorische Vorgaben geben den Rahmen vor. Wirksame Sicherheit entsteht jedoch erst, wenn Hersteller dauerhaft Verantwortung übernehmen und Risikoanalyse, sichere Entwicklungsprozesse, Schwachstellenmanagement sowie technische Tests ineinandergreifen.
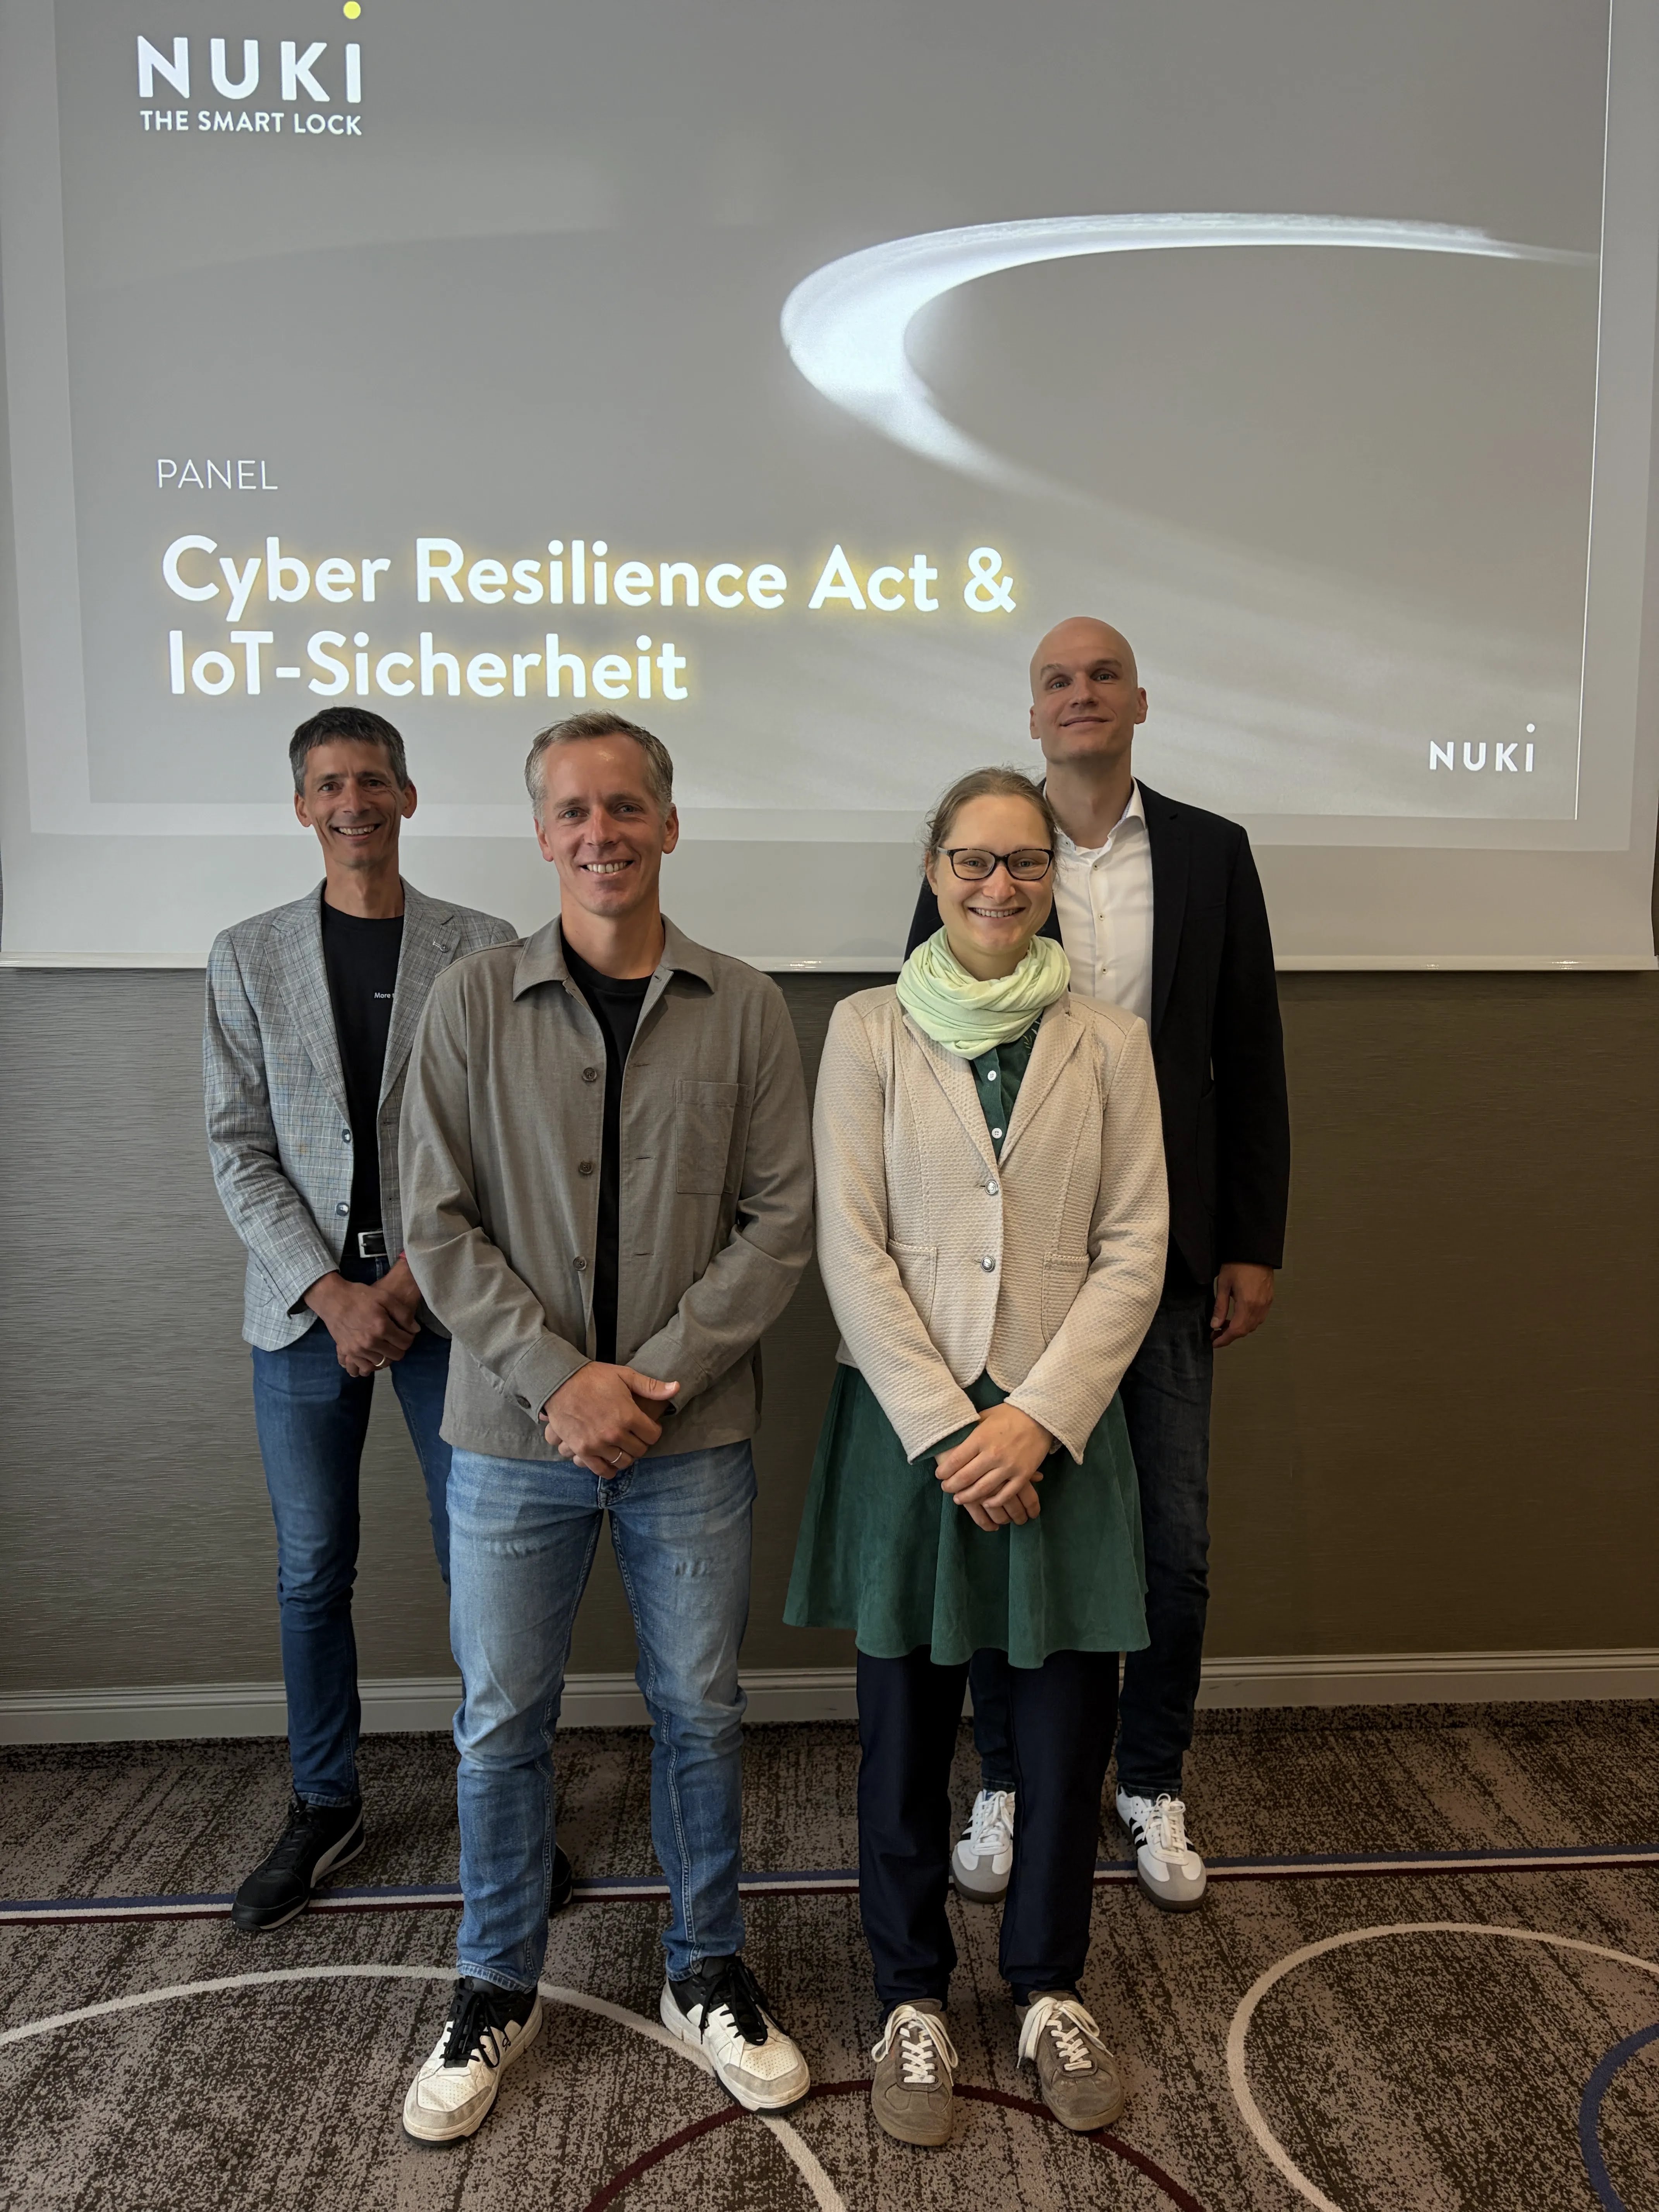
Wie das in der Praxis gelingen kann, diskutierten Martin Pansy und Jürgen Pansy von Nuki, Eric Clausing von AV-TEST und unsere Kollegin Luise Werner beim Paneltalk „Cyber Resilience Act & IoT-Sicherheit“ vor rund zwei Wochen am Rande der IFA Berlin. Dabei kamen drei Perspektiven zusammen: die Umsetzung beim Hersteller, die regulatorische Einordnung und die unabhängige technische Prüfung.
Wir bedanken uns bei Nuki für die Einladung zu dieser Diskussionsrunde und bei allen Beteiligten für den offenen fachlichen Austausch.
Lesen Sie in unserer Pressemitteilung zum Termin, warum Meldefähigkeit schon vor einem Sicherheitsvorfall beginnt – und welche Prozesse dafür ineinandergreifen müssen: Hier klicken.